El cerco legal a las redes sociales tras el caso Meta y el diseño adictivo en menores
Resumen estructurado sobre el cerco legal a las redes sociales
El contexto: El debate público abandona la doctrina del autocontrol doméstico ante litigios forenses y auditorías internas que constatan una arquitectura de software concebida para la captura neuroquímica de la atención en menores.
Desde el dictamen forense judicial del caso Molly Russell en Reino Unido hasta los litigios civiles en EE. UU., los tribunales atribuyen daños clínicos y autolesiones a la prescripción activa de los motores de recomendación, respaldados por los memorandos internos filtrados en los Facebook Files.
Los patrones de navegación coercitiva como el scroll infinito y la reproducción automática se encuadran como patrones oscuros bajo el artículo 25 del DSA. El Reglamento de Inteligencia Artificial (RIA) entra en juego en los modelos de aprendizaje automático y filtrado colaborativo que infieren vulnerabilidades para alterar sustancialmente la conducta del menor.
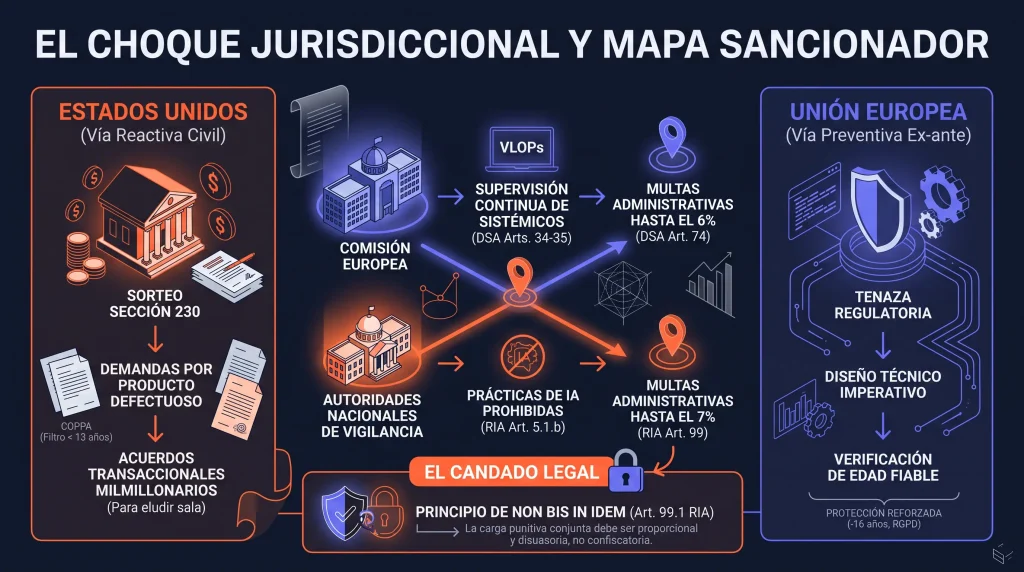
A diferencia del modelo reactivo y transaccional estadounidense amparado en la Sección 230 y COPPA, la UE despliega una tenaza administrativa:
- DSA como ariete: Obligación continua de auditar y mitigar riesgos sistémicos para plataformas VLOPs, bajo competencia directa de la Comisión Europea con multas de hasta el 6%.
- RIA como línea roja: El artículo 5.1.b tipifica como práctica prohibida la explotación de la edad para causar perjuicios graves, sancionable por autoridades nacionales con hasta el 7% de la facturación mundial.
- Garantía de proporcionalidad: Aplicación del principio de non bis in idem para coordinar la capacidad sancionadora conjunta sin incurrir en duplicidades confiscatorias.
La salud física y mental de la infancia consolida un límite de orden público infranqueable frente a los modelos publicitarios basados en retención desmedida.
«El código de software no opera al margen de la ley cuando su diseño explota la vulnerabilidad biológica de un menor.»
Durante casi dos décadas, el impacto de las redes sociales sobre la infancia y la juventud se abordó como un dilema pedagógico o una cuestión de disciplina doméstica. La discusión pública se limitaba a recomendaciones sobre fijar normas en el hogar o contabilizar las horas de pantalla. Hoy, ese relato ha quedado completamente desmantelado. Una sucesión de resoluciones judiciales, filtraciones corporativas y reformas legislativas a escala internacional ha demostrado que el problema no radica en la falta de autocontrol de los menores, sino en una arquitectura de software diseñada deliberadamente para capturar los circuitos biológicos de la atención y la recompensa.
Lo que en Estados Unidos ha derivado en macrojuicios civiles y acuerdos transaccionales milmillonarios impulsados por más de medio centenar de fiscalías generales, en la Unión Europea ha cristalizado en un cambio de paradigma normativo. Asistimos al fin de la autorregulación voluntaria y a la articulación de una tenaza regulatoria preventiva integrada por el Reglamento de Servicios Digitales, el Reglamento de Inteligencia Artificial y el Reglamento General de Protección de Datos. Juntas, estas normas configuran el marco disciplinario más estricto del planeta frente al diseño digital adictivo.
La huella del algoritmo y las tragedias que abrieron las puertas de los tribunales
La actual respuesta institucional se forjó sobre una serie de dramas familiares que rompieron el velo de supuesta neutralidad de las plataformas. El primer precedente con trascendencia jurídica internacional se produjo en Londres en septiembre de 2022. La investigación forense sobre la muerte de Molly Russell, una estudiante de 14 años fallecida en 2017, concluyó de manera oficial que la menor no murió por causas atribuibles exclusivamente a un trastorno depresivo, sino por los efectos nocivos de los contenidos que visualizó en internet. El análisis de su actividad reveló que los algoritmos de recomendación de Instagram y Pinterest le sirvieron más de dos millares de publicaciones no solicitadas que ensalzaban el suicidio y la automutilación, atrapándola en una espiral algorítmica sin salida.
En los tribunales estadounidenses comenzaron a acumularse denuncias con un patrón idéntico. La demanda civil interpuesta en nombre de Alexis Spence describió cómo una niña de 11 años, tras consultar contenidos rutinarios de ejercicio físico, comenzó a recibir sugerencias automáticas de grupos pro-anorexia y perfiles que fomentaban la inanición, lo que derivó en desnutrición severa y reiterados ingresos hospitalarios. En Connecticut, la familia de Selena Rodríguez demandó a Meta y Snap tras el suicidio de la menor a los 11 años, acreditando una adicción clínica que le provocaba una privación crónica de sueño por las alertas ininterrumpidas durante la noche.
A estos episodios se unieron las muertes por asfixia de niñas de ocho a diez años provocadas por la viralización del denominado reto del apagón en TikTok, así como tramas de extorsión económica automatizada en Instagram que provocaron el suicidio en pocas horas de adolescentes como Jordan DeMay en Michigan. En todos estos casos, las investigaciones coincidieron en un punto: las víctimas no habían buscado de forma activa esos contenidos destructivos; fueron los motores de recomendación los que decidieron servírselos para maximizar su tiempo de permanencia.
Casos forenses y precedentes judiciales clave
| Caso judicial emblemático | Edad y jurisdicción | Mecanismo técnico lesivo | Impacto o resolución jurídica |
|---|---|---|---|
| Molly Russell | Bucle cerrado de recomendación (rabbit hole) con más de 2.100 contenidos de autolesión servidos de forma proactiva. | Dictamen forense judicial histórico que atribuye el fallecimiento al impacto nocivo directo del algoritmo. | |
| Alexis Spence | Conducción algorítmica desde búsquedas deportivas rutinarias hacia contenidos y comunidades de inanición extrema. | Demanda civil por defecto de diseño y daño deliberado interpuesta contra Meta. | |
| Selena Rodríguez | Adicción neuroquímica a alertas y notificaciones continuas con privación crónica del descanso nocturno biológico. | Acción legal contra Meta y Snap por explotación técnica de la vulnerabilidad psicológica infantil. | |
| Nylah Anderson | Recomendación activa del reto de autoasfixia (blackout challenge) en la pestaña «Para ti» de TikTok. | Sentencia de apelación federal que retira la inmunidad de la plataforma sobre su motor de recomendación. | |
| Jordan DeMay | Inexistencia de barreras proactivas ante perfiles adultos predatorios y extorsión financiera inmediata. | Persecución federal de redes de sextorsión y exigencia de bloqueo automatizado a cuentas sospechosas. |
La confesión documental en los archivos internos de Facebook
El argumento de que las grandes tecnológicas desconocían la magnitud del deterioro psicológico infantil se vino abajo en otoño de 2021. La ingeniera de producto Frances Haugen filtró al Congreso estadounidense y a los medios de comunicación decenas de miles de páginas con auditorías internas elaboradas por la propia Meta.
Los informes internos revelaron que la empresa conocía con exactitud milimétrica la toxicidad de sus interfaces. Un estudio confidencial de 2020 reconocía textualmente que la plataforma empeoraba los problemas de imagen corporal en una de cada tres adolescentes y que el 32 % de las menores encuestadas sentían que Instagram las hacía sentir peor cuando ya albergaban inseguridades sobre su físico. Entre las jóvenes británicas que manifestaron ideaciones suicidas, un 13 % situó el origen directo de ese impulso en el uso compulsivo de dicha red social.
La trascendencia jurídica de estas revelaciones residió en demostrar la omisión voluntaria de medidas correctoras. Los ingenieros de la compañía habían diseñado herramientas para desactivar la reproducción automática, imponer avisos de descanso obligatorios y restringir filtros de alteración morfológica. Sin embargo, los comités de dirección descartaron o desactivaron estas soluciones por temor a deteriorar las métricas clave de retención y la frecuencia de visualización de anuncios, pilares de su facturación publicitaria.
Dos culturas jurídicas ante el acuerdo transaccional (EEUU) o el control preventivo (UE)
La crisis de las redes sociales ha puesto de manifiesto dos respuestas institucionales divergentes a ambas orillas del océano Atlántico. En Estados Unidos, la protección histórica de la Sección 230 de la Ley de Decencia en las Comunicaciones obligó a los fiscales generales a plantear sus acusaciones bajo el prisma de la responsabilidad civil por productos defectuosos y la vulneración de la ley federal de privacidad infantil en internet (COPPA), aprobada en 1998 para exigir consentimiento parental antes de los 13 años. Este camino se orienta a macrojuicios civiles que habitualmente concluyen con acuerdos transaccionales en los que las empresas desembolsan cifras millonarias a cambio de evitar una sentencia firme y de comprometerse a reformas parciales.
Por su parte, la Unión Europea estructuró un modelo preventivo (ex-ante). En lugar de aguardar a que el daño se consume para negociar indemnizaciones, el marco comunitario define con carácter imperativo qué técnicas de software son admisibles y cuáles quedan prohibidas de raíz, combinando esa barrera previa con un régimen de inspección y sanciones automáticas.
Divergencia regulatoria entre Estados Unidos y la Unión Europea
| Parámetro regulatorio | Modelo estadounidense en vía judicial civil | Modelo de la Unión Europea en vía regulatoria directa |
|---|---|---|
| Instrumentos centrales | Ley federal COPPA, leyes estatales de consumo y demandas de responsabilidad civil por producto. | Reglamento de Inteligencia Artificial (RIA) y Reglamento de Servicios Digitales (DSA). |
| Mecanismo de acción | Reactivo, estructurado mediante demandas colectivas y negociaciones tras la consolidación del daño clínico. | Preventivo (ex-ante), con diseño técnico obligatorio, auditorías de riesgo y prohibiciones previas. |
| Espacio de negociación | Elevado, mediante acuerdos económicos transaccionales millonarios para eludir condenas firmes en sala. | Nulo, fundamentado en obligaciones legales vinculantes que no admiten renuncia ni pacto privado. |
| Capacidad sancionadora | Indemnizaciones pactadas entre partes o multas fijadas puntualmente por los tribunales. | Multas administrativas automáticas de hasta el 7 % (RIA) y el 6 % (DSA) de la facturación mundial anual. |
| Protección del menor | Umbral básico fijado en los 13 años bajo la normativa federal COPPA. | Protección reforzada hasta los 16 años (RGPD) e indisponibilidad absoluta de la salud física y mental del menor. |
Delimitación conceptual entre arquitectura web e inteligencia artificial
Para comprender el encaje normativo en Europa, resulta imprescindible diferenciar técnicamente entre las decisiones convencionales de diseño de interfaces y los auténticos sistemas de inteligencia artificial. El artículo 3, punto 1 del RIA, complementado por el considerando 12, delimita el concepto de sistema de IA como aquel basado en máquinas capaz de inferir, a partir de datos de entrada, la forma de generar predicciones, contenidos o decisiones que influyan en entornos físicos o virtuales, diferenciándolo de las instrucciones informáticas tradicionales basadas exclusivamente en reglas prefijadas.
Funcionalidades como el deslizamiento infinito (infinite scroll), la reproducción automática (autoplay) o la ocultación de contadores de interacción no son, en sentido estricto, sistemas de inteligencia artificial, sino patrones de diseño web y programación clásica. Su empleo malicioso o engañoso para inducir comportamientos compulsivos no se califica bajo el RIA, sino que constituye un patrón oscuro (dark pattern) expresamente vedado por el artículo 25 del Reglamento de Servicios Digitales.
La inteligencia artificial entra en juego en el motor matemático subyacente: los modelos de aprendizaje automático y filtrado colaborativo que procesan el historial de cada menor, infieren sus vulnerabilidades emocionales y seleccionan qué estímulo audiovisual concreto tiene la máxima probabilidad de retenerlo frente a la pantalla.
El reparto institucional en Europa con el DSA como ariete y el RIA como línea roja
El régimen jurídico europeo no aborda el problema de las redes sociales mediante una única norma, sino a través de una distribución competencial precisa entre el Reglamento de Servicios Digitales y el Reglamento de Inteligencia Artificial.
El Reglamento de Servicios Digitales (DSA) constituye la vía directa y principal a través de la cual las instituciones europeas fiscalizan a las grandes plataformas. En abril de 2023, la Comisión Europea catalogó formalmente a Facebook e Instagram como Plataformas en Línea de Muy Gran Tamaño (VLOPs) al rebasar el umbral de 45 millones de usuarios mensuales activos en la Unión fijado en el artículo 33 del DSA. Esta designación somete a Meta a la supervisión directa y exclusiva de la Comisión Europea.
Bajo los artículos 34 y 35 del DSA, Meta tiene el deber legal continuo de evaluar y mitigar los riesgos sistémicos que el diseño de sus servicios y algoritmos proyecta sobre la salud física y mental de los ciudadanos y sobre los derechos de la infancia consagrados en el artículo 24 de la Carta de Derechos Fundamentales de la UE. Asimismo, el artículo 38 del DSA obliga a ofrecer a los usuarios al menos una opción de visualización que no dependa de la elaboración de perfiles, como el muro cronológico limpio, y el artículo 28 prohíbe la publicidad segmentada a menores basada en perfiles de comportamiento. En ejercicio de estas facultades, la Comisión Europea abrió en mayo de 2024 un procedimiento formal de infracción contra Meta por el efecto madriguera de conejo y el diseño adictivo en menores.
Por su parte, el Reglamento de Inteligencia Artificial (RIA) actúa como un límite de cierre categórico. El considerando 118 de la propia norma aclara de forma expresa que los sistemas de IA integrados en plataformas de muy gran tamaño se presumen cubiertos por el marco de gestión de riesgos del DSA, evitando la duplicidad de cargas siempre que este último instrumento resulte suficiente.
Sin embargo, el RIA fija una frontera infranqueable en su artículo 5, apartado 1, letra b), que tipifica como práctica prohibida la comercialización o uso de sistemas de IA que exploten vulnerabilidades asociadas a la edad para alterar de manera sustancial el comportamiento y provocar daños graves físicos o psicológicos. En la doctrina jurídica europea, este precepto no se aplica de manera automática a cualquier red social comercial por el mero hecho de generar dependencia, ya que el considerando 29 salvaguarda las prácticas publicitarias estándar. El artículo 5.1.b queda reservado como una calificación de gravedad extrema cuando se acredite que la empresa programó o mantuvo el motor de inferencia con dolo o negligencia manifiesta, buscando deliberadamente explotar la inmadurez del menor para provocar un perjuicio clínico sustancial.
La arquitectura sancionadora europea y el principio de non bis in idem
El régimen punitivo aplicable ante estas infracciones exige distinguir con nitidez qué institución ostenta la potestad de imponer multas y qué límites constitucionales rigen en su graduación.
A diferencia del DSA, donde la Comisión Europea sanciona directamente a las plataformas con multas de hasta el 6 % de su facturación mundial anual (artículo 74 del DSA), en el Reglamento de Inteligencia Artificial la potestad para imponer las multas del artículo 99 corresponde a los Estados miembros. Son las autoridades nacionales de vigilancia del mercado —como la Agencia Española de Supervisión de la Inteligencia Artificial (AESIA) en España— o los órganos jurisdiccionales estatales quienes instruyen y resuelven estos expedientes. La Comisión Europea únicamente posee competencia sancionadora directa bajo el RIA para los modelos de IA de uso general (artículo 101), cuyo techo sancionador es del 3 % o 15 millones de euros.
Arquitectura sancionadora y distribución competencial en la Unión Europea
| Infracción tipificada | Norma de aplicación | Autoridad sancionadora | Sanción económica máxima |
|---|---|---|---|
| Prácticas de IA prohibidas (explotación lesiva de menores) | Artículo 99.3 del RIA | Autoridades nacionales de vigilancia del mercado o juzgados estatales | Hasta 35 000 000 EUR o 7 % de la facturación mundial anual |
| Incumplimiento de mitigación de riesgos sistémicos | Artículos 34, 35 y 74 del DSA | Comisión Europea (competencia directa sobre VLOPs) | Hasta el 6 % de la facturación mundial anual (y multas coercitivas del 5 % diario) |
| Patrones oscuros e interfaces manipuladoras | Artículos 25 y 74 del DSA | Comisión Europea | Hasta el 6 % de la facturación mundial anual |
| Tratamiento no consentido de datos de menores | Artículos 8 y 83 del RGPD | Autoridades nacionales de protección de datos (AEPD, DPC, CNIL) | Hasta 20 000 000 EUR o 4 % de la facturación mundial anual |
| Infracciones en modelos de IA de uso general (GPAI) | Artículo 101 del RIA | Comisión Europea (Oficina de IA) | Hasta 15 000 000 EUR o 3 % de la facturación mundial anual |
Frente a la tentación de sumar aritméticamente estos porcentajes máximos (7 % del RIA, 6 % del DSA y 4 % del RGPD para sugerir una sanción del 17 %), el ordenamiento comunitario impone un estricto control de legalidad. El artículo 99, apartado 1 del RIA exige taxativamente que el régimen sancionador respete el principio de non bis in idem, impidiendo castigar dos veces a una empresa por los mismos hechos sustanciales bajo un fundamento equiparable.
Asimismo, el artículo 99, apartado 7, letra c) obliga a los reguladores a ponderar si otras autoridades ya han impuesto sanciones por los mismos actos fácticos. Aunque el RIA, el DSA y el RGPD tutelan bienes jurídicos diferenciados —la seguridad de la tecnología, la responsabilidad del servicio intermediario y la privacidad de los datos personales—, la jurisprudencia consolidada del Tribunal de Justicia de la Unión Europea impone el principio de proporcionalidad material. Las autoridades no acumulan sanciones ciegas, sino que aplican mecanismos de coordinación para que la carga punitiva conjunta resulte disuasoria sin incurrir en una confiscación desproporcionada.
Junto a las multas dinerarias, el RIA contempla mecanismos de intervención directa sobre el producto. Con arreglo al artículo 79, si una autoridad de vigilancia constata una práctica prohibida o un riesgo no mitigado, concede al operador quince días hábiles para adoptar medidas correctoras. Si la compañía incumple, la autoridad nacional puede dictar la prohibición inmediata, la retirada del software o su recuperación forzosa. Mediante el procedimiento de salvaguardia de la Unión (artículo 81), si la Comisión Europea confirma la procedencia de la medida nacional en un plazo de treinta días, todos los Estados miembros quedan obligados a retirar simultáneamente dicho algoritmo en todo el mercado común.
Calendario de aplicación temporal de las exigencias comunitarias
Las obligaciones descritas no se encuentran aplazadas en el tiempo para el caso que afecta a los menores. El artículo 113 del Reglamento de Inteligencia Artificial diseñó una entrada en aplicación escalonada que priorizó la erradicación inmediata de las prácticas inaceptables.
Calendario de aplicación temporal de las exigencias comunitarias
| Hito temporal | Preceptos que entran en aplicación | Efecto sobre las redes sociales y los algoritmos |
|---|---|---|
| 2 de agosto de 2024 | Entrada en vigor oficial del RIA | Inicio formal de los plazos normativos en toda la Unión Europea. |
| 2 de febrero de 2025 | Capítulos I y II (Artículo 5: Prácticas de IA prohibidas) | Vigencia plena del veto a la manipulación lesiva de menores. Ilegalidad directa de sistemas infractores. |
| 2 de agosto de 2025 | Capítulos VII y XII (Gobernanza y Sanciones del Artículo 99) | Plena capacidad de las autoridades nacionales para instruir expedientes sancionadores de hasta el 7 %. |
| 2 de agosto de 2026 | Aplicación general del reglamento (Sistemas de alto riesgo) | Plena operatividad del marco integral de conformidad y auditorías. |
| 2 de agosto de 2027 | Sistemas de alto riesgo en componentes de productos (Anexo I) | Cierre definitivo de los periodos transitorios para bienes industriales. |
Por su parte, el Reglamento de Servicios Digitales es de plena aplicación para las plataformas VLOPs como Meta desde agosto de 2023. Esto implica que, en la actualidad, tanto el mandato de mitigar riesgos sistémicos del DSA como las prohibiciones sustantivas del artículo 5 del RIA están plenamente vigentes y son exigibles sin necesidad de transiciones técnicas adicionales.
Reingeniería obligada del diseño adictivo al estándar legal europeo
Los compromisos de rediseño que las tecnológicas asumen en Estados Unidos para evitar juicios civiles constituyen en la Unión Europea mandatos de cumplimiento obligatorio derivados de la interacción entre el DSA, el RGPD y los límites del RIA. La adaptación de las interfaces a este marco exige desarticular los patrones que han definido a las redes sociales en la última década.
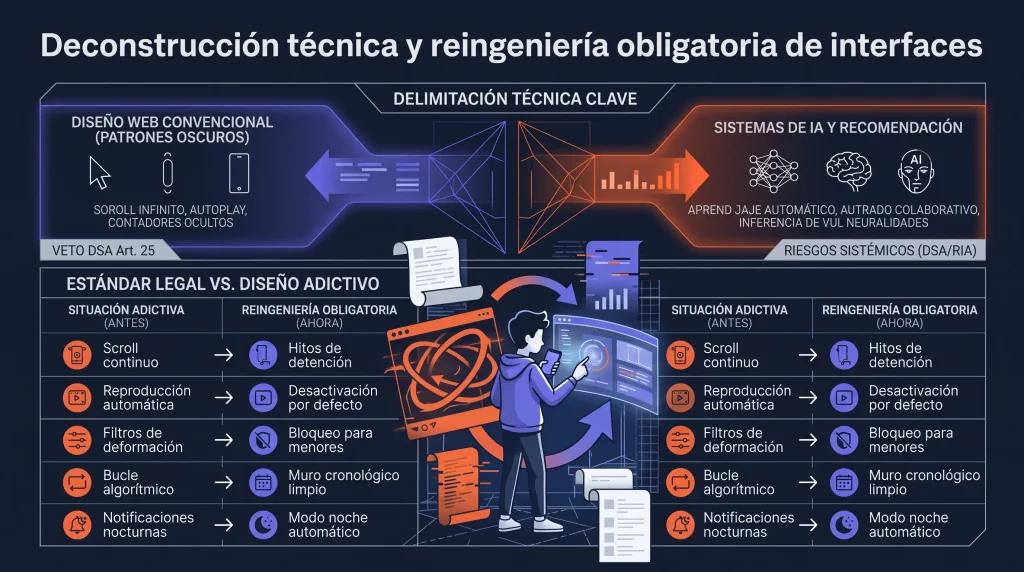
Reingeniería obligada del diseño adictivo al estándar legal europeo
| Mecanismo tradicional de interfaz | Patología provocada en adolescentes | Marco de subsunción en la UE | Estándar de diseño exigido por ley |
|---|---|---|---|
| Desplazamiento continuo (Infinite scroll) | Consumo compulsivo y anulación de los puntos biológicos de pausa reflexiva. | Patrón oscuro (Art. 25 DSA) | Supresión de la carga continua obligatoria e inserción de hitos explícitos de detención. |
| Reproducción automática (Autoplay) | Estimulación encadenada ininterrumpida que anula la deliberación consciente. | Diseño desleal (Art. 25 DSA) | Desactivación por defecto y exigencia de pulsación deliberada del usuario. |
| Filtros cosméticos de deformación | Dismorfia corporal, ansiedad estética clínica y agravamiento de TCA. | Mitigación de riesgos (Arts. 34 y 35 DSA) | Prohibición o bloqueo técnico estricto en cuentas pertenecientes a menores. |
| Bucle algorítmico de retención | Aislamiento cognitivo en contenidos lesivos, autodesprecio o conductas autolesivas. | Art. 38 DSA / Art. 5.1.b RIA | Muro cronológico limpio obligatorio no sujeto a perfilado conductual. |
| Notificaciones en horas de descanso | Fragmentación de la atención escolar y pérdida sostenida de sueño biológico. | Riesgo sistémico (Arts. 34 y 35 DSA) | Modo nocturno y horario lectivo con silenciamiento automático por defecto. |
| Acceso no verificado a la plataforma | Entrada masiva de menores de edad a entornos con dinámicas adultas. | Art. 28 DSA / Art. 8 RGPD | Verificación de edad fiable que respete el principio de minimización de datos. |
El fin de la inmunidad algorítmica
El conflicto internacional en torno al diseño de las redes sociales marca un punto de no retorno histórico. La tesis de las compañías tecnológicas, que durante años pretendieron trasladar la responsabilidad exclusiva de los daños a las familias, ha quedado desmentida por sus propios memorandos internos y por la evidencia clínica y judicial acumulada.
La articulación entre el Reglamento de Servicios Digitales como mecanismo de fiscalización continua y el Reglamento de Inteligencia Artificial como frontera sancionadora frente a la manipulación lesiva consagra un principio jurídico indiscutible: el código de software no opera al margen de la ley. Las plataformas digitales ya no pueden diseñar sus interfaces bajo la premisa de que cualquier mecanismo de enganche es admisible si genera beneficios económicos.
La protección del menor en la Unión Europea reviste un carácter imperativo y constituye una cuestión indiscutible de orden público. Las grandes tecnológicas deben supeditarse a un marco legal vinculante que sitúa la salud física y mental de la infancia por encima de cualquier interés particular, poniendo fin a décadas de arbitrariedad. Estas corporaciones deben asumir que operan sobre infraestructuras esenciales —redes energéticas, telecomunicaciones, vías de transporte y servicios públicos— sufragadas y mantenidas por el conjunto de la sociedad y los Estados. En consecuencia, el interés general de los ciudadanos, sustentado en la salud, la educación y la dignidad humana, prevalece y prevalecerá siempre sobre los patrones de rentabilidad económica de sus algoritmos.
Fuentes verificadas
- Reglamento (UE) 2024/1689 sobre Inteligencia Artificial (RIA)
- Reglamento (UE) 2022/2065 relativo a los Servicios Digitales (DSA)
- Reglamento General de Protección de Datos (RGPD)
- Carta de los Derechos Fundamentales de la Unión Europea
- Designación de Facebook e Instagram como plataformas de muy gran tamaño (VLOPs)
- Apertura de procedimiento formal a Meta bajo el DSA por adicción en menores
- Informe de prevención de futuras muertes en el caso Molly Russell
- Dictamen judicial sobre el impacto algorítmico en la muerte de Molly Russell
- The Facebook Files: investigación sobre auditorías y documentos internos
- Informes internos de Meta sobre el impacto de Instagram en adolescentes
- Demanda civil por defecto de diseño y trastornos alimentarios en el caso Alexis Spence contra Meta
- Marco legal de la regla federal COPPA para la privacidad de menores
- Meta acuerda pagar 1.800 millones de dólares para resolver el litigio por daño a adolescentes