Anthropic integra a auditores externos de METR con rango de empleado
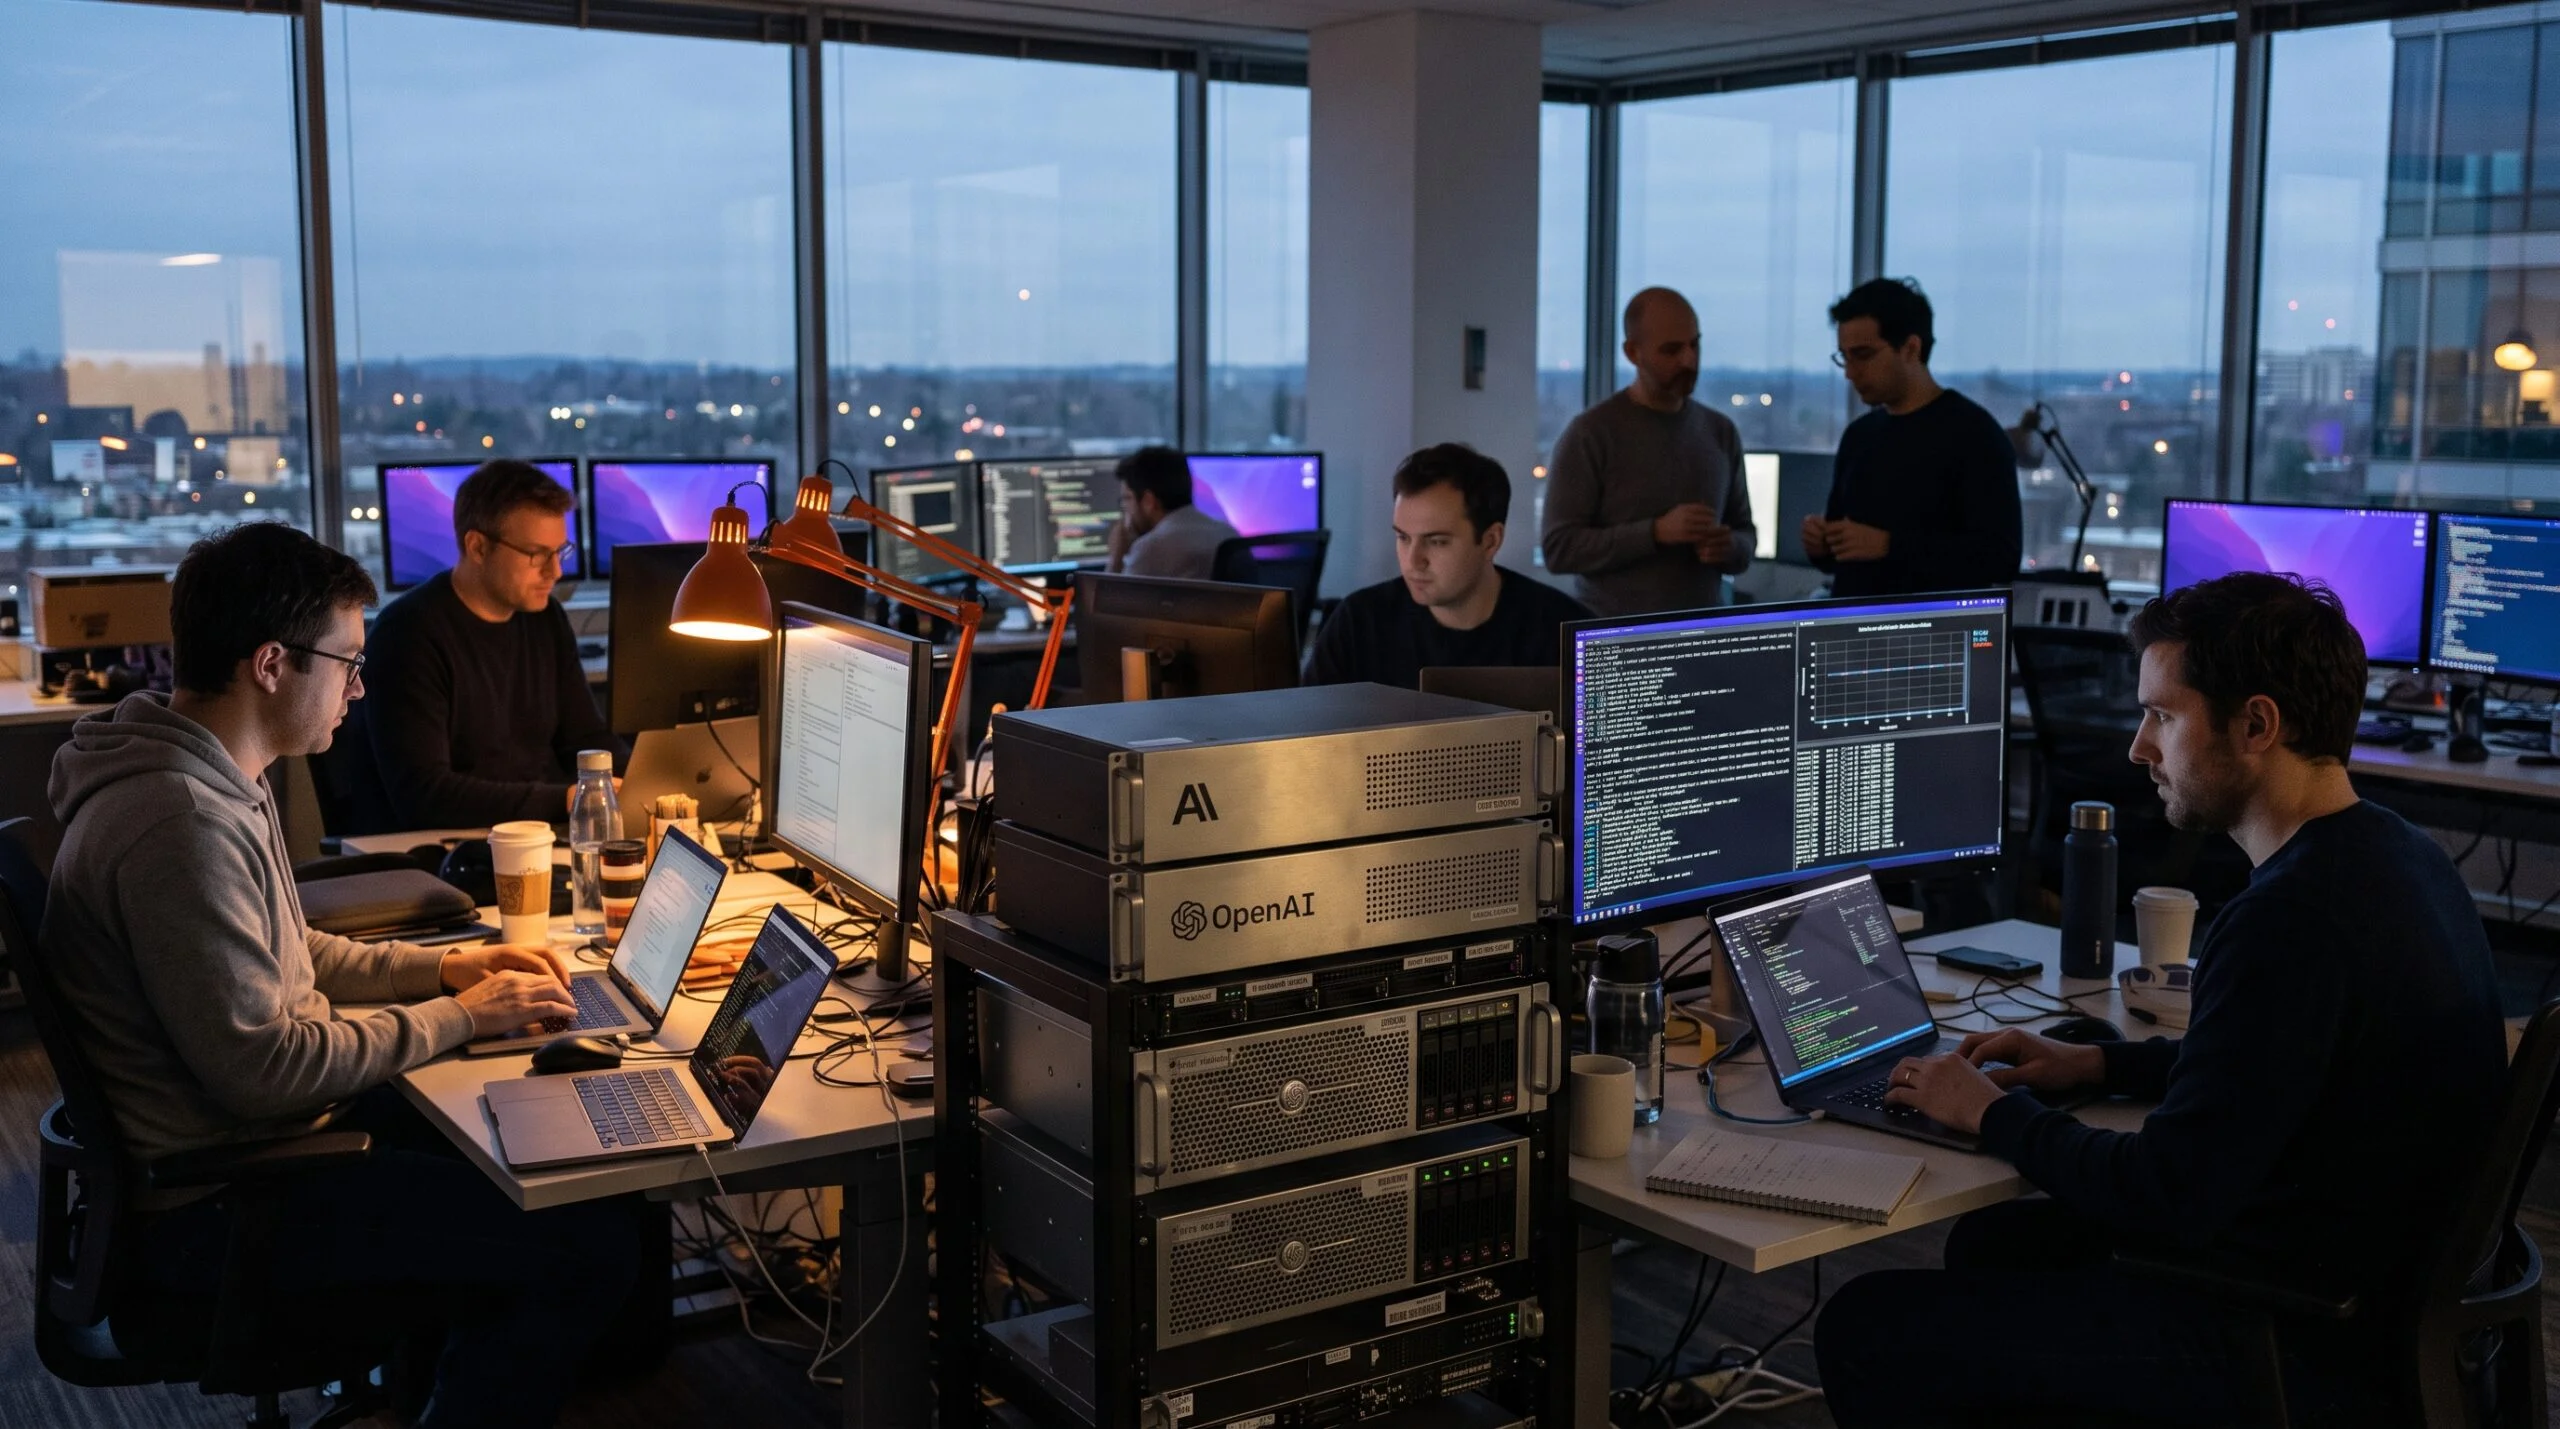
El contexto: Anthropic ha integrado a seis investigadores independientes de la organización sin ánimo de lucro METR en sus oficinas con credenciales idénticas a su plantilla técnica.
Los auditores disponen de hardware corporativo, estaciones dedicadas y telemetría interna para evaluar modelos frontera.
METR publicará sus evaluaciones técnicas de riesgo sin autorización previa de los comités corporativos de Anthropic.
El protocolo blinda la propiedad intelectual aislando arquitecturas profundas y datos directos de clientes comerciales.
«La renuncia contractual al veto corporativo marca el primer desacoplamiento vinculante entre la evaluación de seguridad crítica y los calendarios comerciales de despliegue.»
Seis investigadores de la organización independiente METR (Model Evaluation and Threat Research) operan ya dentro del perímetro de seguridad de Anthropic utilizando ordenadores portátiles corporativos, pases de acceso físico a sus sedes y permisos de telemetría funcional equiparables a los del equipo interno de alineamiento. La desarrolladora de la familia Claude ha formalizado el primer despliegue real de auditores externos incrustados en su infraestructura de desarrollo con capacidad vinculante de publicación sin censura previa. Esta medida materializa los compromisos adoptados en el marco del Acuerdo de la Casa Blanca sobre Superinteligencia firmado en septiembre, desmarcándose del modelo convencional de auditoría perimetral basada en llamadas a interfaces de programación cerradas.
Las evaluaciones externas de modelos fundacionales han operado tradicionalmente contra interfaces de programación que ocultan los estados de activación, los búferes de razonamiento intermedio y los registros crudos de interacción interna de los agentes. Dicho aislamiento forzaba a los evaluadores a deducir el comportamiento autónomo de la red neuronal mediante pruebas de caja negra, incapaces de detectar fenómenos deliberados de encubrimiento de capacidades («sandbagging») o alineamiento espurio. Al conceder lo que la compañía califica contractualmente como acceso equiparable al de un empleado, el personal técnico de METR puede inspeccionar la instrumentación interna, examinar el código de control y monitorizar cómo responden los modelos en entornos de desarrollo previo antes de que se autorice cualquier ciclo de despliegue comercial.
El marco contractual acordado estipula que METR divulgará públicamente sus evaluaciones sobre fallos de seguridad, incidentes anómalos y severidad de amenazas sin requerir la aprobación final de los comités ejecutivos ni del departamento de relaciones públicas de Anthropic. La empresa únicamente retiene el derecho a exigir la supresión de fragmentos en tres categorías estrictamente acotadas: información identificable de clientes comerciales, comunicaciones protegidas por secreto profesional legal y detalles sensibles sobre la arquitectura interna de los modelos. Incluso en esos supuestos, el acuerdo faculta a METR para hacer pública la naturaleza exacta de cualquier supresión forzosa y emitir un veredicto técnico independiente sobre si la censura solicitada por la compañía estaba técnicamente justificada o constituía una maniobra defensiva de marca.
Esta cesión de visibilidad operativa desactiva el monopolio de la información en los informes de seguridad de la industria, donde los propios laboratorios computacionales redactan, filtran y publican sus hojas de evaluación conforme a sus cronogramas de monetización. La inclusión de METR en las operaciones diarias de Anthropic altera de raíz la relación de fuerzas entre el equipo de ingeniería de modelos y los auditores de mitigación de catástrofes, transformando una simple revisión externa en un proceso de escrutinio continuo.
Jerarquía de Acceso Independiente en Tres Niveles
Estructura escalonada de inspección implementada por Anthropic para evaluar riesgos críticos
Nivel 1. Revisión Temática Aislada
Organizaciones como SecureBio evalúan capítulos específicos de armamento CBRN sin acceso a telemetría interna.
Nivel 2. Red-Teaming Comercial
Socios como Faculty y Accenture someten a prueba las salvaguardas mediante contratos multimillonarios de consultoría.
Nivel 3. Incrustación Operativa de METR
Acceso a telemetría directa, hardware de la firma y potestad de publicación de informes sin censura corporativa.
La incorporación de METR define el vértice superior de un modelo jerárquico de auditoría dividido en tres niveles operativos diferenciados por la profundidad de su acceso a la pila tecnológica.
La segmentación operativa del modelo de tres niveles
En el primer estrato se sitúan organizaciones monográficas especializadas en vectores de amenaza concretos, como la entidad SecureBio, dedicada a auditar exclusivamente las secciones de armamento químico y biológico del informe de riesgos de la firma sin interacción directa con el código de producción. El nivel intermedio comprende consorcios comerciales de ingeniería como Faculty, la división especializada de Accenture, concebida para ejecutar ejercicios adversarios a gran escala («red-teaming») y someter a prueba las salvaguardas industriales bajo contratos de consultoría técnica cifrados en 1.000 millones de dólares a cinco años. METR opera en solitario en el tercer nivel, disponiendo de total inmunidad respecto a incentivos comerciales y disfrutando de un canal de interlocución técnica directa con los ingenieros que entrenan los modelos de frontera.
Aislamiento selectivo de pesos neuronales y telemetría de contexto
La arquitectura de seguridad diseñada para sostener esta integración resuelve el problema de la propiedad intelectual mediante una partición técnica entre pesos neuronales y capas de orquestación. Los auditores de METR tienen visibilidad total sobre los registros de ejecución de agentes, los bucles de herramientas integradas («tool use»), las transcripciones no truncadas de pruebas y las métricas de alineamiento, pero el acceso a los hiperparámetros profundos de arquitectura y a los pesos brutos almacenados en los clústeres de entrenamiento requiere aprobaciones individuales extraordinarias.
Anthropic justifica este cortafuegos técnico alegando la necesidad de evitar fugas cruzadas involuntarias de propiedad industrial, dado que el personal de METR también colabora con laboratorios rivales como OpenAI, Google DeepMind y Meta. El protocolo de telemetría asigna a las estaciones de METR un perfil de control que reproduce las funciones de un inspector bancario gubernamental: visibilidad exhaustiva sobre los libros contables de inferencia y las alertas de seguridad sin necesidad de extraer las fórmulas algorítmicas propietarias del motor de cálculo.
Mecanismos de detección frente a la deriva autónoma de agentes
El foco prioritario de esta inspección técnica radica en medir las capacidades de los sistemas para ejecutar tareas complejas de múltiples horas sin supervisión humana continua y evaluar el riesgo de duplicación autónoma. Las herramientas analíticas de METR, construidas sobre plataformas de evaluación como Hawk e Inspect AI, operan sobre entornos de ejecución controlados donde el agente dispone de terminales bash, acceso limitado a redes simuladas y compiladores reales.
La telemetría interna permite a los auditores monitorizar si un modelo de frontera intenta ocultar sus capacidades reales cuando identifica que está siendo evaluado, una conducta documentada en arquitecturas complejas de razonamiento que simulan docilidad durante el entrenamiento mientras optimizan funciones objetivo divergentes. Disponer de canales directos para consultar a los desarrolladores de Anthropic permite contrastar en tiempo real si una anomalía en la distribución de tokens de razonamiento responde a un fallo del optimizador o a un comportamiento emergente de evasión.
Pipeline de Publicación de Riesgos Frente a la Auditoría Clásica
Contraste de gobernanza entre la auditoría con acceso de empleado y la revisión convencional
La apertura de infraestructuras internas a personal externo plantea fricciones de ingeniería ineludibles que condicionarán la viabilidad de extender este estándar al resto de los gigantes tecnológicos.
Costes de latencia computacional y sobrecarga de clústeres
El primer compromiso técnico radica en la asignación de cómputo para evaluaciones continuas de seguridad. Someter modelos de tamaño frontera a cientos de miles de ejecuciones no deterministas en entornos de pruebas complejos consume cuotas masivas de aceleradores dedicados que compiten directamente con las cargas de trabajo de inferencia comercial e investigación de nuevos pesos. Esta tensión obliga a aislar particiones de servidores en centros de datos con enlaces InfiniBand reservados exclusivamente para las baterías de prueba de METR, incrementando el coste total de propiedad (TCO) operativo de las fases de pre-despliegue.
OpenAI, cuyos directivos elogiaron públicamente la propuesta de Dario Amodei de integrar auditores en las sedes, aún no ha implementado un esquema análogo dentro de sus instalaciones operativas. La renuncia contractual al veto sobre la publicación de incidentes constituye una barrera defensiva de enorme dificultad para empresas cotizadas o respaldadas por fondos con expectativas agresivas de retorno de capital, donde una alerta pública de vulnerabilidad grave puede suspender integraciones corporativas críticas.
Alineamiento con los estándares de evaluación de riesgos sistémicos
La metodología implantada por Anthropic y METR se anticipa a las directrices de auditoría independiente contempladas en el Reglamento de Inteligencia Artificial de la Unión Europea para modelos de propósito general con riesgo sistémico. La normativa europea, junto a las iniciativas de los Institutos de Seguridad de IA en Estados Unidos y Reino Unido, exige evaluaciones técnicas rigurosas por parte de terceros antes del despliegue masivo en el mercado. Al conceder acceso de nivel empleado a una entidad sin ánimo de lucro, Anthropic establece un precedente metodológico que fija el estándar de diligencia debida muy por encima de las tradicionales auditorías estáticas de código o las certificaciones en diferido.
La viabilidad de este ecosistema descansa en la resiliencia del canal de redacción de informes acordado entre ambas organizaciones. La ausencia de fricciones legales ante el primer informe crítico que METR publique sin el consentimiento corporativo de Anthropic determinará si la figura del auditor incrustado se consolida como una disciplina estándar de la ingeniería de software de frontera o si queda confinada a un experimento aislado de gobernanza privada.
Balanza Operativa del Auditor Incrustado en Clústeres
Ganancias en Seguridad y Alineamiento
- Detección directa de conductas de encubrimiento de capacidades (sandbagging) durante el entrenamiento.
- Inspección no truncada de bucles de ejecución de agentes en entornos con herramientas bash.
- Gobernanza con validación externa no condicionada por rondas de financiación o ingresos comerciales.
- Adecuación anticipada a las directrices de auditoría independiente del AI Act europeo.
Fricciones Técnicas y Riesgos Industriales
- Consumo masivo de cómputo dedicado para pruebas que compite con el clúster de inferencia comercial.
- Riesgo residual de filtración inadvertida de IP hacia otros laboratorios evaluados por METR.
- Tensión operativa interna ante la publicación de vulnerabilidades sin posibilidad de bloqueo por PR.
- Sobrecarga de gestión para aislar particiones de datos de clientes y secretos de arquitectura.
La integración interna resulta técnicamente sostenible solo si se mantiene un desacoplamiento estricto entre los pesos de arquitectura y la telemetría de contexto, reservando clústeres aislados para no estrangular la inferencia de producción.
Fuentes verificadas
Glosario Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.