El Compendio Legislativo de la Unión Europea: Guía Divulgativa y Claves Prácticas sobre el mercado digital
Un análisis de la estrategia europea para simplificar, unificar y hacer más eficiente el marco regulatorio del mercado digital.
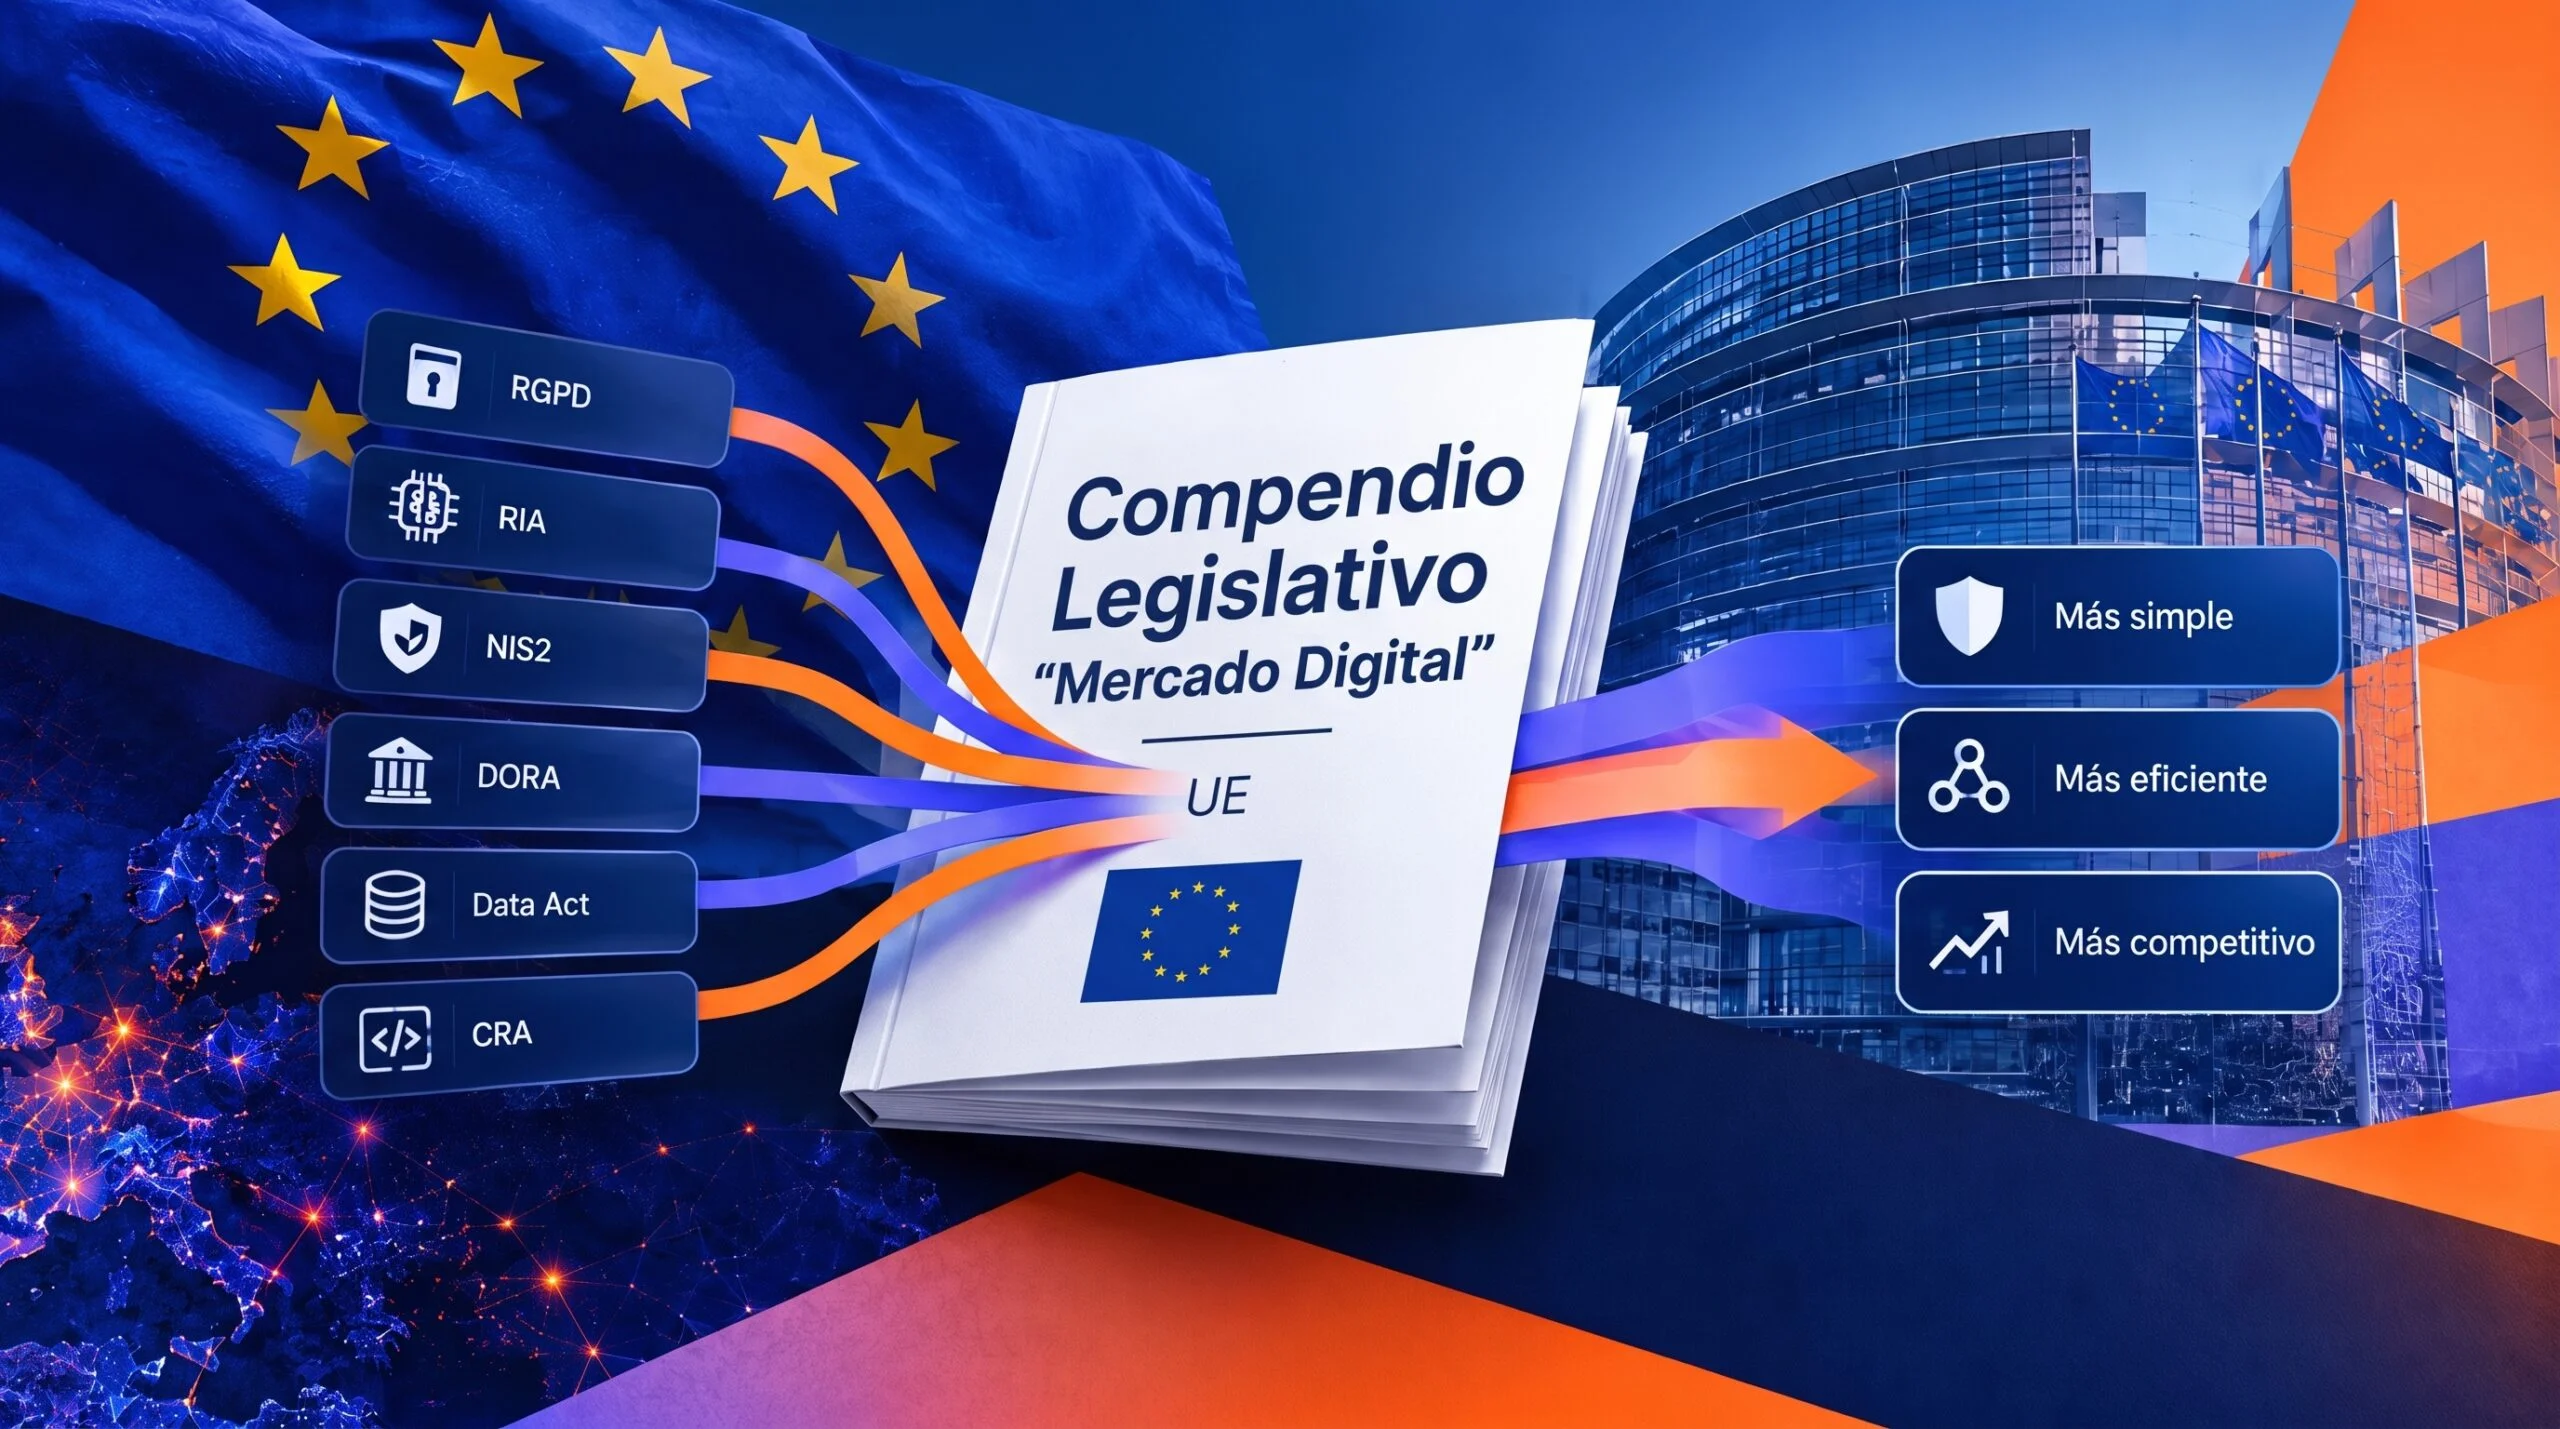
El contexto: Impulsada por los informes Draghi y Letta sobre competitividad, la Comisión Europea articula el reglamento COM(2025) 837 para armonizar más de cien normas tecnológicas y eliminar duplicidades administrativas sin rebajar las garantías ciudadanas.
Reagrupa la dispersa normativa de datos no personales bajo la estructura del Data Act y alinea el criterio de seudonimización del RGPD con la jurisprudencia europea.
Habilita el tratamiento excepcional de datos sensibles para auditar y corregir sesgos algorítmicos en el RIA, coordinando los sandboxes entre la AI Office y las autoridades de privacidad.
Implanta el principio «notifica una vez, comparte con todos» canalizado a través de ENISA para unificar los reportes de incidentes solapados entre NIS2, DORA, CRA y RGPD.
«La competitividad digital europea no pasa por desregular derechos, sino por transformar un laberinto de cien leyes en una interfaz administrativa única.»
1. Introducción: ¿Qué es el Compendio Legislativo y por qué surge?
En los últimos años, la Unión Europea ha desplegado una intensa producción legislativa para liderar la regulación tecnológica mundial: desde la protección de datos (RGPD) Reglamento de protección de datos de la UE, Reglamento de la inteligencia artificial (RIA), pasando por la ciberseguridad (NIS2, DORA, CRA) y la gobernanza de datos (Data Act, DGA).
Evolución de un ecosistema legal disperso hacia una interfaz técnica y administrativa unificada.
Sin embargo, este enorme entramado —conocido institucionalmente como el rulebook digital— acabó creando un auténtico laberinto normativo con más de 100 normas y 270 reguladores con competencias solapadas.
El Compendio Legislativo (propuesta de Reglamento COM(2025) 837 final, presentada por la Comisión Europea el 19 de noviembre de 2025) no es una ley que invente nuevos derechos ni cambie las reglas del juego sustantivas. Es un ejercicio de ingeniería y armonización técnica: una intervención quirúrgica para que todas las leyes digitales existentes encajen, hablen el mismo lenguaje y dejen de duplicar trámites innecesarios.
2. El contexto económico: Los informes Draghi y Letta
El impulso político detrás del Compendio Legislativo responde a una llamada de alerta sobre la competitividad del continente:
Los cuatro vectores estructurales definidos en los informes Draghi y Letta para recuperar el liderazgo tecnológico.
Informes Draghi y Letta
- El Informe Draghi (septiembre de 2024): Advirtió de la creciente brecha de innovación de la UE frente a potencias como Estados Unidos y China, agravada por costes energéticos y dependencias tecnológicas. Señaló como prioridad reducir las cargas administrativas y aprovechar la escala real del mercado único europeo.
- El Informe Letta («Much more than a market», abril de 2024): Reclamó una «quinta libertad» comunitaria centrada en la libre circulación del conocimiento y la innovación.
- La guia europea (2025): La Comisión Europea plasmó estas recomendaciones en la Guía de Competitividad y en la Comunicación «Una Europa más simple y rápida» (febrero de 2025), estableciendo el principio rector de simplificar sin bajar el estándar de protección.
Para evaluar sobre el terreno dónde crujen las normas, se sincronizó este paquete adoptando una evaluación de resistencia normativa, cuya consulta pública recabó la experiencia de empresas, administraciones y sociedad civil hasta marzo de 2026.
3. Los problemas que viene a resolver
El diagnóstico identificó cuatro grandes dolores de cabeza en el ecosistema digital:
- Fragmentación normativa: Múltiples leyes sectoriales y horizontales conviviendo sin fronteras nítidas, lo que generaba incertidumbre e incentivaba el forum shopping (buscar el país o regulador más laxo).
- Definiciones dispares: Conceptos clave como qué constituye un «incidente grave» o una «brecha» estaban definidos de forma diferente en el RGPD, NIS2, DORA y CRA.
- Obligaciones de notificación duplicadas: Ante un solo ciberataque, una entidad podía verse obligada a emitir hasta cuatro o cinco informes distintos a autoridades diferentes, con plazos y formatos incompatibles.
- Fatiga del consentimiento: La saturación de avisos repetitivos en Internet que confunden al usuario en lugar de protegerlo realmente.
4. Los Tres Grandes Pilares del Compendio Legislativo
Pilar 1: Datos (claridad y coherencia)
- Reagrupación de datos no personales: Se ordenan piezas dispersas (Reglamento de Libre Flujo de Datos No Personales, Gobernanza de Datos y Directiva de Datos Abiertos) bajo el paraguas estructural del Data Act, blindando los secretos comerciales y acotando el acceso de las administraciones a datos privados (acceso B2G).
- Ajustes en privacidad (RGPD): Se alinea la noción de «dato personal» con la doctrina del Tribunal de Justicia de la UE (caso EDPS v. SRB), aportando certeza sobre la seudonimización y la identificabilidad en función de los medios razonables disponibles. Se armonizan plazos de brechas para evitar disparidades injustificadas.
Pilar 2: Inteligencia Artificial (ajustes prácticos al RIA)
- Datos sensibles para mitigar sesgos: Se aclara la base jurídica bajo el RGPD (art. 9) para que los desarrolladores puedan tratar categorías especiales de datos estrictamente necesarias para auditar y corregir sesgos en los modelos, con salvaguardas reinforced.
- Visibilidad y transparencia: Se preserva el registro de sistemas y la trazabilidad para evitar zonas de sombra en modelos autoclasificados como de menor riesgo, manteniendo deberes de transparencia frente al usuario (marcado de deepfakes y contenidos sintéticos).
- Sandboxes regulatorios y gobernanza: Se clarifica la coordinación entre la Oficina Europea de IA (AI Office) y las autoridades de protección de datos en los espacios controlados de pruebas.
- Alfabetización en IA: Se consolida como un deber real y práctico de capacitación de los equipos, no como una mera recomendación sobre el papel.
Pilar 3: Ciberseguridad (la ventanilla única)
- Principio «Report once, share many» (Notifica una vez, comparte con todos): Se avanza hacia un Punto Único de Entrada a nivel europeo (con ENISA como canalizador propuesto).
- Coreografía unificada: Se coordinan NIS2 (sectores esenciales), DORA (banca y finanzas), CRA (productos con software conectado) y RGPD (datos personales) mediante plantillas estandarizadas y taxonomías comunes de incidentes.
5. Impacto por Sectores Clave
| Sector | Normativa Implicada | Principales Cambios y Objetivos |
|---|---|---|
| Finanzas | DORA NIS2 | Coordinación entre marcos regulatorios para evitar duplicidades en la notificación de incidentes TIC y en la supervisión de proveedores externos. |
| Salud | EHDS RGPD RIA | Enlace entre el Espacio Europeo de Datos de Salud, privacidad y sistemas de IA médica para facilitar la investigación secundaria y el historial clínico electrónico (EEHRxF). |
| Medios y Plataformas | EMFA DSA | Articulación entre la Ley de Libertad de Medios y la Ley de Servicios Digitales en materia de moderación de contenidos y pluralismo informativo. |
| Telecomunicaciones | Gigabit Act | Aplicación de mecanismos de silencio positivo y despliegue rápido de fibra con exigencias homogéneas de ciberseguridad. |
| Sector Público | EUDI Wallet Europa Interoperable | Despliegue de la Cartera de Identidad Digital Europea para eliminar barreras administrativas transfronterizas. |
6. Calendario de Hitos de Aplicación (2025–2027)
- Datos (Data Act): Aplicabilidad general desde septiembre de 2025; diseño de acceso por defecto a productos conectados a partir de septiembre de 2026.
- Ciberresiliencia (CRA): Evaluación de conformidad desde junio de 2026; notificación obligatoria de incidentes (art. 14) desde septiembre de 2026; plena aplicación con vigilancia de mercado en diciembre de 2027.
- Servicios Digitales y Medios: DSA plenamente vigente para intermediarios desde febrero de 2024; EMFA activándose de forma escalonada entre finales de 2024 y mayo de 2027.
- Inteligencia Artificial (RIA): Calendario escalonado adaptado para modelos de propósito general (GPAI) y sistemas de alto riesgo.
7. Plan de Acción Recomendado para Organizaciones
- Mapa unificado de reporting: Catalogar todos los canales de notificación de incidentes y preparar taxonomías internas que encajen en el futuro punto único.
- Gobernanza del linaje de datos e IA: Registrar el origen, validación y trazabilidad de los datos utilizados en modelos algorítmicos.
- Revisión contractual: Actualizar contratos con proveedores tecnológicos y cláusulas de portabilidad/cambio de nube (cloud switching) conforme al Data Act.
- Preparación técnica para EUDI Wallet: Adaptar sistemas de autenticación y servicios públicos a los atributos cualificados de identidad europea.
- Capacitación y formación: Formar a los equipos jurídicos, de IT y de negocio en las interacciones transversales del ecosistema normativo.
8. Conclusión
El Compendio Legislativo no desregula ni relaja la protección de los derechos de la ciudadanía europea. Al contrario: busca desatascar la burocracia para que las garantías legales sean realmente aplicables, medibles y compatibles con la innovación y la competitividad internacional. Y se pretende con este compendio o guía por la UE, dar una racionalidad a la hora de aplicar esta legislación sobre estas materias para evitar antinomias y conflictos legales. Y de ese modo los operadores afectados por esta legislación tienen unos criterios claros para aplicar conforme el derecho de la UE en estos sectores.
9. Abreviaturas
A continuación se detallan los acrónimos principales mencionados en el documento:
RGPD / GDPR: Reglamento General de Protección de Datos (General Data Protection Regulation).
RIA: Reglamento de Inteligencia Artificial (AI Act).
NIS2: Directiva relativa a las medidas para un elevado nivel común de ciberseguridad en la Unión Europea.
DORA: Ley de Resiliencia Operativa Digital (Digital Operational Resilience Act).
CRA: Ley de Ciberresiliencia (Cyber Resilience Act).
DGA: Reglamento de Gobernanza de Datos (Data Governance Act).
DSA: Ley de Servicios Digitales (Digital Services Act).
DMA: Reglamento de Mercados Digitales (Digital Markets Act).
EHDS: Espacio Europeo de Datos de Salud (European Health Data Space).
EEHRxF: European Electronic Health Record exchange Format (Formato Europeo de Intercambio de Historiales Clínicos Electrónicos).
EMFA: Ley Europea de Libertad de Medios (European Media Freedom Act).
EUDI: Identidad Digital Europea (European Digital Identity).
ENISA: Agencia de la Unión Europea para la Ciberseguridad (European Union Agency for Cybersecurity).
TIC: Tecnologías de la Información y la Comunicación.
Fuentes verificadas
- The future of European competitiveness — A competitiveness strategy for Europe (Informe Draghi) | European Commission
- Much more than a market: Speed, Security, Solidarity (Informe Letta) | Consilium Europa
- Reglamento (UE) 2023/2854 sobre normas armonizadas para un acceso justo a los datos y su utilización (Data Act) | EUR-Lex
- Reglamento (UE) 2024/1689 por el que se establecen normas armonizadas en materia de inteligencia artificial (RIA / AI Act) | EUR-Lex
- Reglamento (UE) 2024/2847 sobre requisitos horizontales de ciberseguridad para productos con elementos digitales (CRA) | EUR-Lex
- Reglamento (UE) 2022/2554 sobre la resiliencia operativa digital del sector financiero (DORA) | EUR-Lex
- Directiva (UE) 2022/2555 relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad (NIS2) | EUR-Lex
- Sentencia del Tribunal General (Sala Octava ampliada) en el Asunto T-557/20 (SRB v EDPS sobre seudonimización) | Curia
Glosario Normativo y Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.