Anthropic cede Agent Skills a la Linux Foundation para blindar su neutralidad
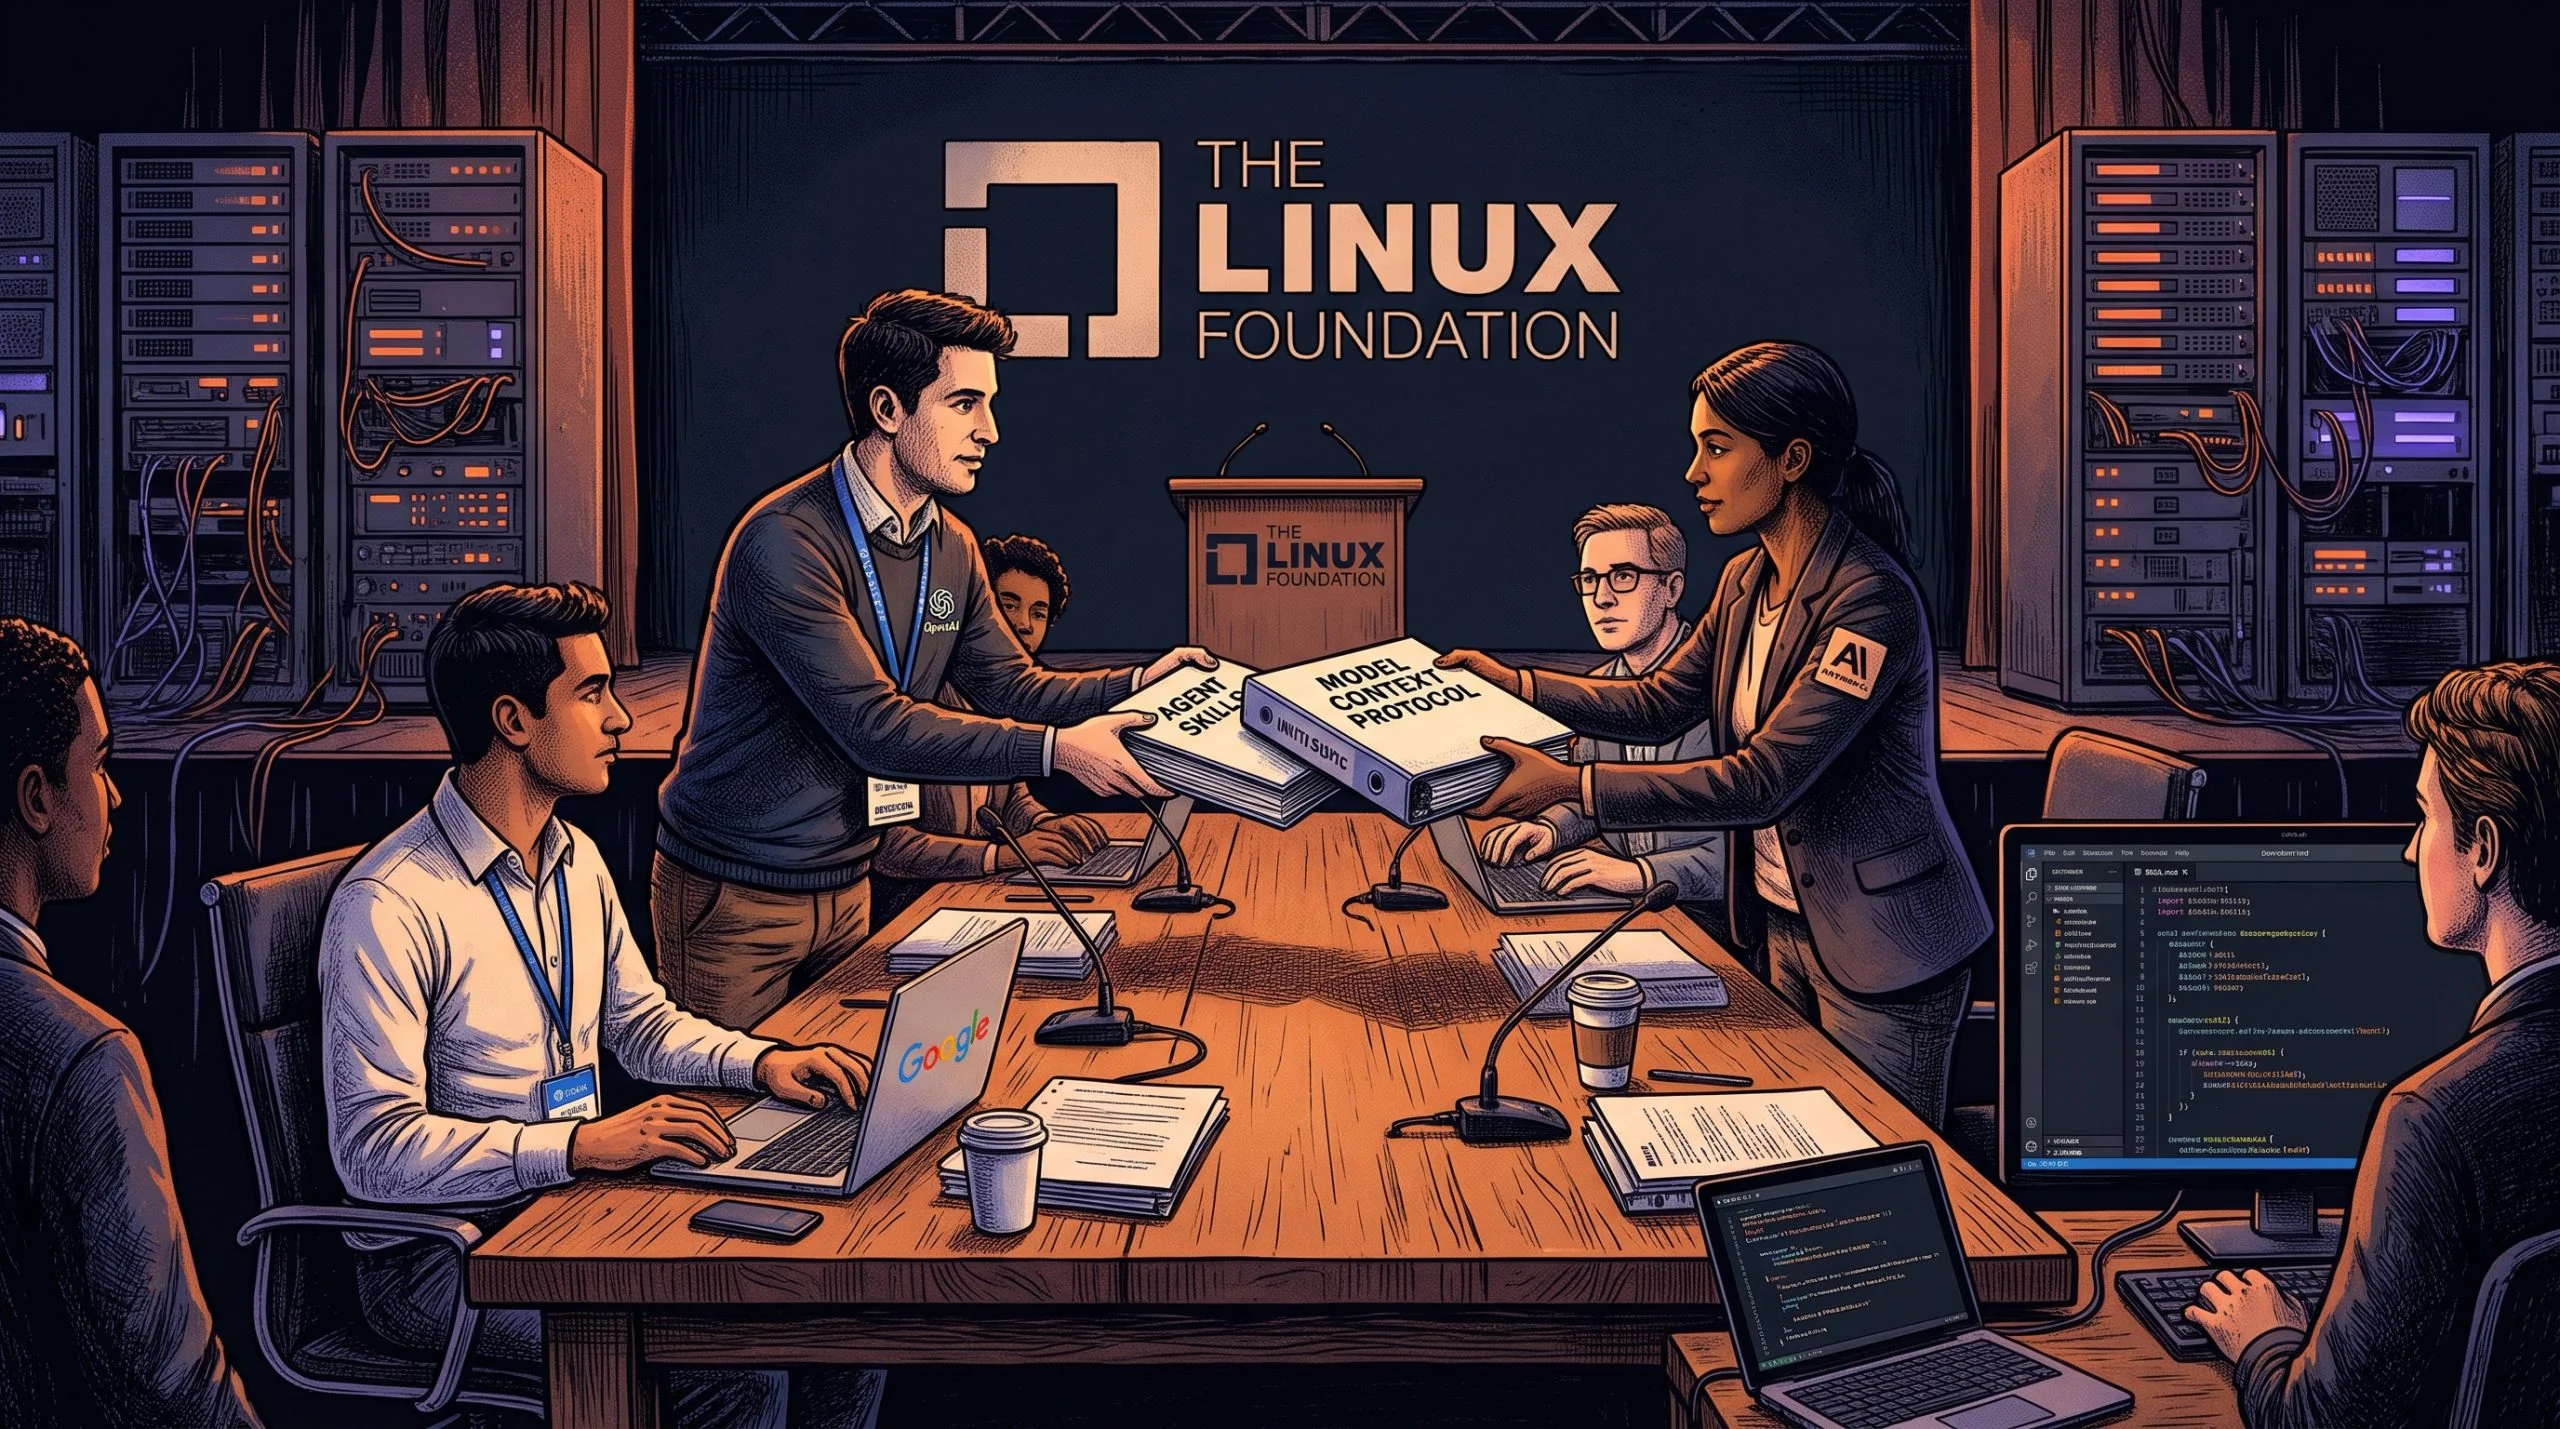
El contexto: Anthropic ha transferido la gobernanza de Agent Skills a la Agentic AI Foundation de la Linux Foundation para consolidar un estándar procedimental neutral.
El formato acumula 1 millón de paquetes publicados y 280 millones de instalaciones en 70 plataformas.
El protocolo evalúa primero metadatos y solo inyecta instrucciones completas cuando la tarea lo exige.
Auditorías de seguridad identificaron 76 paquetes maliciosos con ejecución arbitraria de scripts sin aislamiento previo.
«La transferencia de Agent Skills consolida una arquitectura procedimental independiente que desacopla los flujos de trabajo del proveedor del modelo fundacional.»
Un script no auditado embebido en un archivo SKILL.md puede comprometer un entorno de desarrollo en menos de 400 milisegundos. La acelerada adopción de agentes autónomos ha llevado a miles de equipos de ingeniería a descargar colecciones de instrucciones operativas directamente en sus terminales locales sin verificar los privilegios de ejecución.
Frente a esta expansión desordenada y al riesgo de fragmentación entre herramientas propietarias, Anthropic formalizó el 22 de octubre de 2026 la donación íntegra del estándar Agent Skills a la Agentic AI Foundation, entidad constituida bajo el paraguas de la Linux Foundation. El traspaso comprende los derechos de marca, el repositorio oficial de GitHub y el dominio agentskills.io, delegando la evolución de la especificación a una estructura de gobierno neutral donde colaboran ingenieros de OpenAI, Google, Microsoft y Block.
La estandarización procedimental liquida el riesgo de cautiverio técnico
La maniobra responde a una necesidad estructural anticipada por la comunidad de desarrollo. Cuando Anthropic catalogó las habilidades de agentes como estándar abierto en diciembre de 2025 tras su despliegue inicial en Claude Code, analistas técnicos independientes como Simon Willison señalaron que el destino inevitable del formato era la Agentic AI Foundation. La lógica de arquitectura de sistemas resultaba evidente. Del mismo modo que el protocolo Model Context Protocol resolvió la estandarización de las conexiones hacia bases de datos y APIs externas, la industria exigía un contenedor uniforme para encapsular el conocimiento operativo interno de las organizaciones sin atarlo al proveedor del modelo.
Las métricas del registro skills.sh confirman la magnitud del fenómeno en entornos reales. A lo largo de los últimos 10 meses, la comunidad ha publicado más de 1 millón de paquetes de habilidades que acumulan casi 280 millones de instalaciones en 70 plataformas distintas, incluyendo clientes consolidados como Cursor, ChatGPT, Codex, OpenCode y GitHub Copilot. «Hoy donamos Agent Skills a la AAIF para que cualquier profesional que construya sobre esta tecnología participe en definir sus siguientes pasos», declaró David Soria Parra, coautor del protocolo y uno de los principales responsables de la especificación técnica en esta nueva etapa.
Flujo de Ingesta Escalonada en Agent Skills
La arquitectura de Agent Skills descansa sobre un principio de diseño minimalista. Cada habilidad constituye un directorio autónomo gobernado por un archivo SKILL.md. Este documento combina un encabezado estructurado en YAML con instrucciones procedimentales redactadas en Markdown, complementadas opcionalmente por scripts ejecutables en Python o bash y referencias documentales de apoyo. El formato empaqueta conocimiento tácito de ingeniería, procedimientos de despliegue y validaciones de calidad que los modelos de lenguaje generalistas no poseen de manera nativa.
Carga escalonada para preservar la memoria del modelo
El mecanismo técnico más relevante de la especificación radica en su sistema de ingesta por fases. Inyectar decenas de procedimientos operativos completos en el prompt del sistema colapsaría la ventana de contexto y dispararía la latencia de inferencia. La especificación mitiga esta penalización mediante un proceso de lectura progresiva. En la etapa inicial de descubrimiento, el agente parsea únicamente los campos name y description definidos en el bloque YAML frontal, consumiendo una fracción mínima de tokens.
Solo cuando el clasificador de intenciones del agente identifica una correlación semántica directa entre la solicitud del usuario y la descripción del archivo, el sistema realiza la lectura completa de las directivas en Markdown. Si el procedimiento requiere transformaciones avanzadas de datos o interacción con el sistema de archivos, el agente descarga y ejecuta los binarios o scripts asociados de forma diferida. Este pipeline jerárquico permite mantener cientos de procedimientos registrados simultáneamente sin degradar la memoria de trabajo del modelo.
Complementariedad funcional entre Model Context Protocol y Agent Skills
La coexistencia de Agent Skills y Model Context Protocol dentro de la Agentic AI Foundation define una clara división de responsabilidades en la pila tecnológica. Model Context Protocol opera como el sistema nervioso periférico de la máquina, estandarizando la canalización de datos, la autenticación y las llamadas a herramientas externas. En contraste, Agent Skills actúa como el manual de operaciones procedimentales que dicta cómo, cuándo y bajo qué criterios de éxito deben encadenarse esas herramientas para resolver un objetivo de negocio.
Pese a esta complementariedad teórica, los equipos de infraestructura afrontan fricciones de interoperabilidad. El campo experimental allowed-tools, diseñado para restringir las herramientas que una habilidad puede invocar, presenta comportamientos dispares entre clientes. Un flujo configurado para la consola de Claude Code que asume acceso irrestricto a comandos Unix puede fallar por completo al ejecutarse dentro del contenedor aislado de ChatGPT o en el entorno de desarrollo de Cursor, donde las políticas de ejecución de subprocesos imponen restricciones severas.
Gobernanza multipartita y desvinculación corporativa
La transferencia formal a la Agentic AI Foundation despoja a Anthropic del control unilateral sobre la especificación técnica. El mantenimiento del estándar queda asignado a ingenieros individuales procedentes de compañías concurrentes, entre las que figuran Google, OpenAI, Microsoft y Earendil, bajo esquemas de licencias permisivas Apache 2.0 y Creative Commons Attribution 4.0. Esta desvinculación administrativa asegura que las actualizaciones del parser no dependan de los intereses comerciales del desarrollador original.
Capas de la Pila Agéntica en la Linux Foundation
Diferenciación estructural entre canalización de datos y conocimiento procedimental
Model Context Protocol (MCP)
- Conexión determinista con bases de datos y sistemas de archivos
- Gestión de credenciales, autenticación y llamadas a APIs externas
- Infraestructura de transporte e intercambio de datos del agente
Agent Skills (SKILL.md)
- Instrucciones operativas paso a paso y validación de resultados
- Encapsulación de flujos de trabajo y memoria procedimental de equipo
- Ejecución de scripts específicos supeditada a disparadores de contexto
La masificación de repositorios abiertos de habilidades ha encendido alarmas críticas en el ámbito de la ciberseguridad corporativa. Investigadores de Snyk identificaron recientemente 76 paquetes maliciosos distribuidos en índices comunitarios como ClawHub. El vector de ataque aprovecha la confianza ciega de los agentes en las instrucciones escritas, ocultando llamadas a comandos curl remotos y exfiltración de variables de entorno detrás de explicaciones técnicas aparentemente legítimas.
La urgencia de un cortafuegos para la cadena de suministro agéntica
A diferencia de los gestores tradicionales de dependencias como npm o pip, que cuentan con décadas de herramientas de auditoría estática y sandboxing, los paquetes de Agent Skills combinan lenguaje natural con scripts binarios. Esta dualidad dificulta el análisis determinista de vulnerabilidades. La hoja de ruta inmediata fijada por la Agentic AI Foundation prioriza tres iniciativas defensivas: la implementación de esquemas de versionado semántico formal, un proceso abierto de solicitudes de comentarios técnicos y el diseño de guías obligatorias de contención en entornos aislados antes de autorizar la ejecución de código.
La comunidad de desarrolladores en foros técnicos ha recibido con cautela estas propuestas. En discusiones dentro de Hacker News y Reddit, diversos arquitectos de software han advertido de que publicar un estándar abierto sin un modelo criptográfico de firma de paquetes traslada los riesgos de la cadena de suministro de software directamente a la inferencia de lenguaje. Sin firmas digitales verificadas, los repositorios internos corporativos se exponen a ataques de confusión de nombres y suplantación de habilidades operativas.
Impacto en la memoria de contexto y costes de procesamiento
El despliegue de habilidades a gran escala introduce además penalizaciones medibles en la eficiencia computacional. La inyección dinámica de directivas operativas extensas invalida con frecuencia los prefijos de la caché de claves y valores (KV cache) de los proveedores de LLMs. Pruebas de rendimiento en pipelines de integración continua revelan que activar habilidades con instrucciones superiores a 3.000 tokens eleva el coste marginal de inferencia en un 22% por ejecución y añade entre 600 y 900 milisegundos a la latencia del primer token de respuesta.
La cesión de Agent Skills a la Agentic AI Foundation resuelve el problema del gobierno corporativo del estándar, pero traslada a los directores de tecnología la responsabilidad de aislar rigurosamente la ejecución de estos flujos. La portabilidad del código carece de valor práctico si los agentes continúan ejecutando procedimientos procedimentales sin un perímetro de contención verificable en el sistema operativo anfitrión.
Adopción de Agent Skills en Repositorios Corporativos
Ventajas Técnicas
- Eliminación del bloqueo de proveedor entre Claude, Cursor y ChatGPT.
- Carga progresiva de directivas que ahorra tokens en la ventana de contexto.
- Gobernanza neutral multipartita respaldada por la Linux Foundation.
Fricciones Operativas
- Vulnerabilidades en paquetes de terceros con riesgo de inyección remota.
- Invalidación de la caché KV por inyecciones extensas de texto dinámico.
- Comportamiento desigual del campo allowed-tools entre plataformas.
La adopción del formato es recomendable para compartir procedimientos internos, siempre que se prohíba la instalación directa de habilidades públicas sin validación en sandboxes cerrados.
Fuentes verificadas
Glosario Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.