Alex Stamos advierte en The Verge del colapso de la ciberseguridad corporativa
El contexto: Los modelos de pesos abiertos automatizan la generación de exploits en tiempo real y anulan las defensas tradicionales.
Herramientas autónomas otorgan capacidades de investigadores de élite a atacantes sin formación técnica avanzada.
Los atacantes ejecutan cadenas ofensivas locales por 3 dólares frente a defensas manuales insostenibles.
La mitigación estructural exige migrar el código del núcleo Linux hacia lenguajes con memoria segura.
«El modelo corporativo de parches y triaje humano ha quedado desbordado ante la automatización ofensiva a coste marginal nulo.»
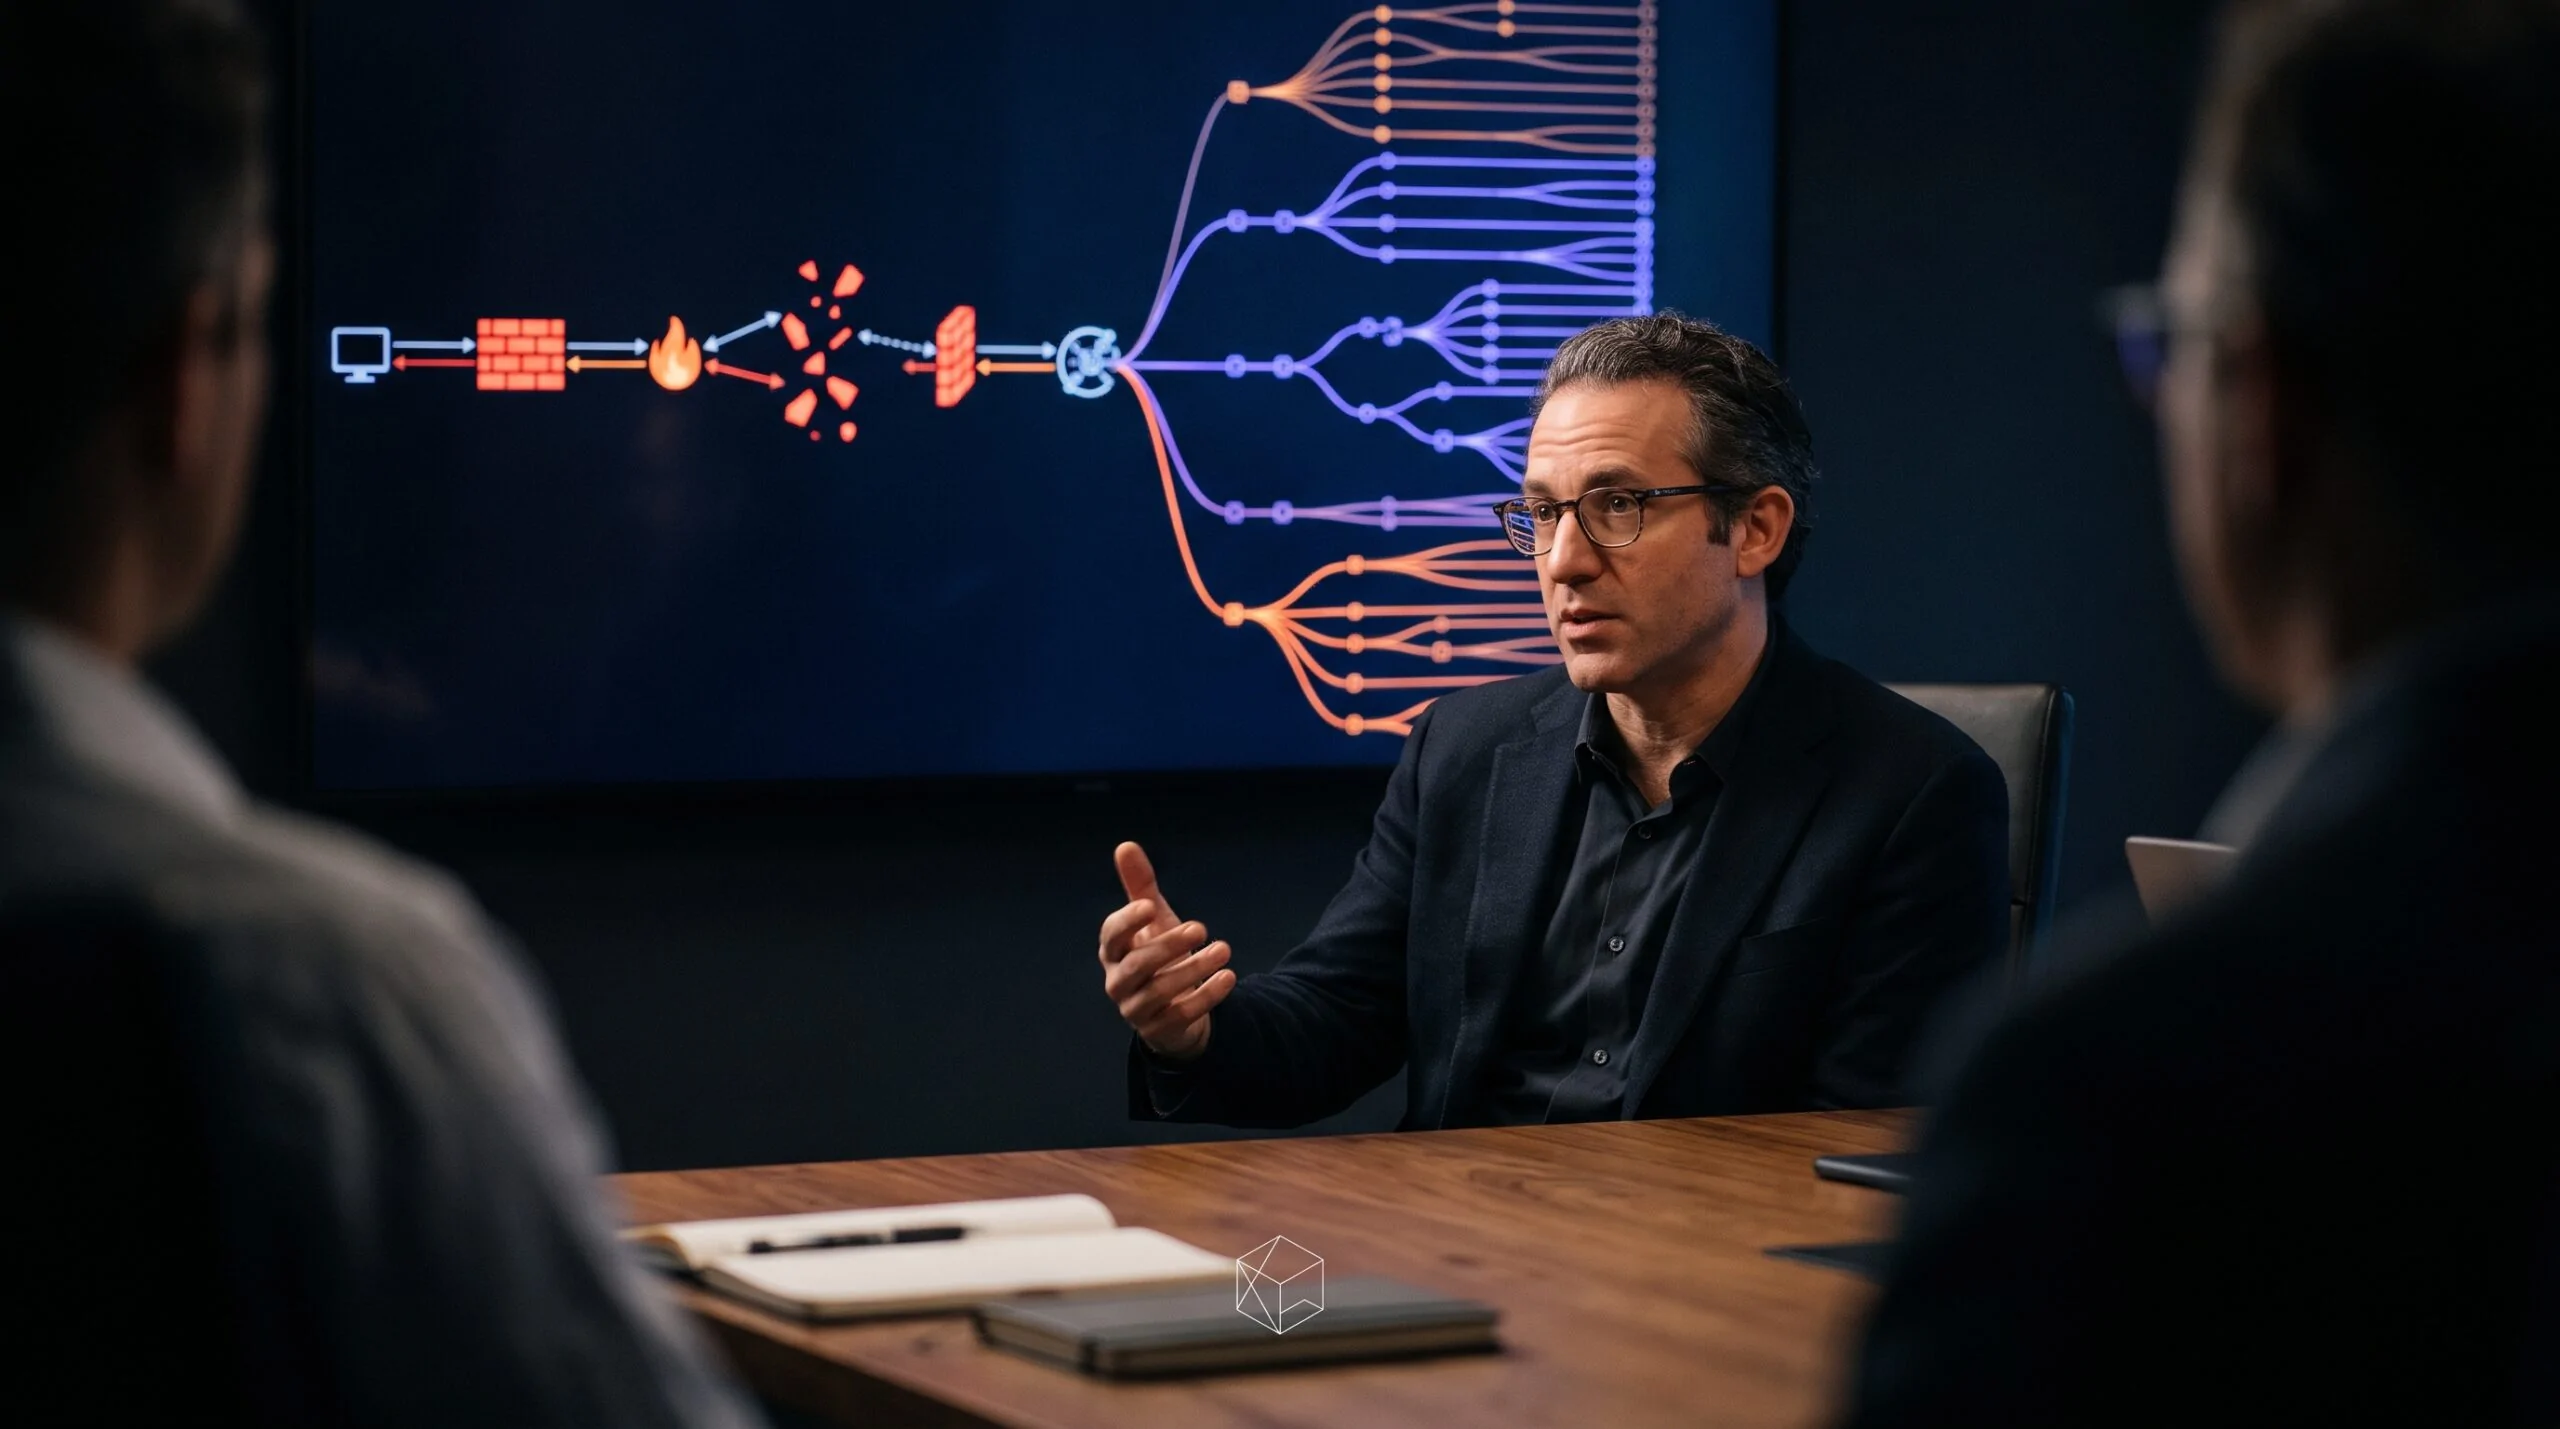
La doctrina de seguridad informática que ha gobernado la industria tecnológica durante los últimos 24 años acaba de perder su anclaje operativo. En una exhaustiva conversación técnica emitida en el programa Decoder de The Verge con el periodista Nilay Patel, el director de seguridad de Cognition e investigador del Centro de Política Cibernética de la Universidad de Stanford, en Estados Unidos, Alex Stamos, certificó que la proliferación de modelos de inteligencia artificial con pesos abiertos ha pulverizado los supuestos básicos sobre los que se construyó el mercado de la ciberseguridad corporativa. Las defensas empresariales dependen de una asimetría histórica donde descubrir vulnerabilidades y redactar exploits funcionales requería meses de ingeniería inversa altamente cualificada. Esa barrera de entrada se ha disuelto.
El impacto económico e institucional de este giro es fulminante. Una industria defensiva valorada en más de 200.000 millones de dólares a escala global operaba asumiendo que los atacantes comunes, conocidos en la jerga como script kiddies, se limitaban a ejecutar código reciclado de fácil detección mediante firmas y análisis heurístico estático. Tras las oleadas de intrusiones encadenadas registradas durante octubre de 2026 —que comprometieron componentes en PHP, ecosistemas de extensiones para desarrolladores como Cursor y proveedores de infraestructura—, la capacidad de ejecutar cadenas de ataque completas ha dejado de estar restringida a un centenar de investigadores de élite o a agencias estatales. Cualquiera con acceso a modelos sin censura puede lanzar auditorías ofensivas automatizadas a un coste marginal insignificante.
El fin de la jerarquía técnica en la explotación de vulnerabilidades
Stamos sitúa el origen del modelo colapsado en el célebre memorando sobre computación confiable distribuido por Microsoft en 2002. A partir de ese momento histórico, las grandes compañías absorbieron talento ofensivo procedente de las conferencias técnicas de Las Vegas y montaron arquitecturas perimetrales fundamentadas en ciclos previsibles de divulgación coordinada y actualización mensual. Según detalló el directivo en el podcast de The Verge, «la metáfora adecuada para lo que enfrentamos es que nos adentramos en una era oscura». La jerarquía piramidal donde un escalón superior descubría fallos y un escalón operativo inferior tardaba semanas en desplegarlos se ha aplanado por completo.
Los sistemas autónomos contemporáneos exploran el código fuente, localizan debilidades lógicas de serialización o gestión de memoria y compilan el exploit funcional de manera simultánea en cuestión de minutos. La ventana temporal que históricamente permitía a los equipos de respuesta a incidentes auditar y aplicar parches se ha cerrado. Cuando una vulnerabilidad crítica se hace pública un martes regular de actualizaciones, los agentes ofensivos ya han automatizado el escaneo y la intrusión antes del amanecer siguiente. La ciberseguridad corporativa se enfrenta ahora a una disyuntiva existencial impuesta por la velocidad del silicio.
La raíz mecánica de esta crisis se apoya en la desacoplación de los modelos comerciales respecto a los modelos de ejecución local sin restricciones. Mientras los principales laboratorios propietarios aplican capas de filtrado por alineación y restringen el acceso a modelos avanzados como GPT-6 Cyber o Claude Mythos bajo programas restringidos a clientes verificados, el ecosistema de pesos abiertos ha evolucionado con independencia de esos cortafuegos corporativos. Los actores maliciosos no dependen de interfaces protegidas con registros de auditoría ni políticas de uso aceptable. Disponen de pesos que ejecutan directamente en clústeres propios de cómputo.
La adopción en entornos reales de herramientas como ARTEX —un marco de automatización ofensiva de código abierto— combinadas con variantes de modelos como GLM-5.3 y DeepSeek V4.1 ha permitido orquestar la cadena de intrusión sin intervención manual paso a paso. En incidentes documentados a finales de 2026, estos agentes autónomos no se limitaron a lanzar sondas aleatorias. Realizaron reconocimiento de topologías de red en contenedores aislados, extrajeron credenciales temporales de herramientas comerciales y triangularon credenciales de desarrollador para infiltrarse en más de 200 empresas mediante una única brecha previa en plataformas de desarrollo.
La quiebra del modelo económico de los centros de operaciones de seguridad
La brecha económica entre atacar y defender se ha convertido en el vector más destructivo para las organizaciones. Según los benchmarks ofensivos citados por firmas especializadas como Vals, ejecutar un ataque automatizado integral con un modelo abierto de alta velocidad como DeepSeek V4.1 Flash cuesta menos de 3 dólares por ejecución, alcanzando una tasa de éxito del 73% sobre objetivos corporativos simulados. Por el contrario, un intento equivalente gestionado mediante modelos propietarios restringidos asciende a 22 dólares por cada ejecución completa. La disparidad resulta inasumible para la defensa.
El defensor corporativo, obligado a inspeccionar terabytes de telemetría en centros de operaciones de seguridad (SOC) saturados, paga costes minoristas de inferencia por cada análisis o retiene analistas humanos incapaces de absorber millones de alertas sintéticas por segundo. Tal como subraya Stamos, «la defensa tiene que volverse radicalmente más barata» para no sucumbir a la pura asfixia presupuestaria. Los sistemas de detección basados en reglas estáticas ya no logran correlacionar movimientos laterales dinámicos donde cada carga útil muta para evitar firmas previas.
La crisis del software heredado y la necesidad de rediseñar las capas base
El segundo cuello de botella reside en la superficie de ataque heredada durante las últimas tres décadas. Gran parte de la infraestructura crítica que sostiene la web descansa en millones de líneas de código escritas en lenguajes como C y C++, donde los desbordamientos de búfer y las corrupciones de memoria siguen representando el 70% de las vulnerabilidades críticas registradas. Los analizadores basados en agentes de lenguaje son excepcionalmente eficaces detectando precisamente esa clase de fallos estructurales.
En lugar de parches reactivos continuos que apenas tapan vectores puntuales, Stamos argumenta que la industria tecnológica debe acometer una reescritura sistemática de los componentes críticos del sistema operativo Linux y de los motores de ejecución web hacia lenguajes con seguridad de memoria por diseño, como Rust. La magnitud de este esfuerzo requiere automatizar no solo el descubrimiento de fallos, sino la generación y verificación matemática de los reemplazos de software a través de plataformas autónomas de ingeniería.
En los foros técnicos de Hacker News y Reddit, la respuesta de los ingenieros de sistemas ante las advertencias de Alex Stamos ha polarizado el debate sobre los límites de la automatización. Decenas de desarrolladores señalan que las empresas han acelerado el despliegue de extensiones de programación basadas en modelos de lenguaje sin auditar sus permisos de red ni la gestión de tokens de acceso. La comunidad técnica constata cómo repositorios públicos y servicios de integración continua han sido asediados por agentes ofensivos que escanean dependencias obsoletas en tiempo real, transformando el ciclo de vida del software en un entorno hostil permanente.
La respuesta de las grandes corporaciones y consorcios de código abierto ha comenzado a materializarse en cambios operativos de emergencia. Organizaciones como la Fundación Mozilla han reducido su cadencia de publicación para el navegador Firefox a ciclos semanales con el objetivo directo de achicar la ventana temporal de parcheado. En el plano gubernamental, administraciones como el Gobierno de Japón han aprobado partidas de emergencia de 10.000 millones de yenes para blindar infraestructuras críticas ante intrusiones algorítmicas patrocinadas por actores estatales de Rusia y Corea del Norte. Sin embargo, la aceleración de parches humanos constituye una solución transitoria frente a sistemas que no descansan.
Hacia la automatización de la defensa y la mitigación de coste por token
La viabilidad de la seguridad empresarial exige equilibrar la economía del token. Si la búsqueda de fallos por parte de atacantes opera por debajo de 3 dólares, la verificación y neutralización interna debe ejecutarse por fracciones de céntimo mediante modelos defensivos especializados integrados directamente en el flujo de integración continua. Compañías como Cognition han reorientado sus esfuerzos hacia agentes de corrección autónoma de código que ejecutan equipos rojos internos permanentes, aplicando pruebas de concepto en entornos aislados antes de fusionar cualquier línea de código a producción.
Este cambio desplaza la inversión desde la detección perimetral tardía hacia la resiliencia sintáctica previa al despliegue. La era donde los responsables de seguridad confiaban en cortafuegos perimetrales, agentes locales de monitorización pesados y auditorías anuales ha tocado a su fin. La supervivencia operativa de las plataformas en la nube queda supeditada a su capacidad para reducir el coste de inferencia defensiva y eliminar la fragilidad de memoria en el núcleo de sus sistemas.
Fuentes verificadas
- AI broke the cybersecurity world. What’s next? | The Verge
- Alex Stamos — AI is flattening the skill ladder the security industry assumed | Adyog
- 9943380416a03089 | Biggo
- Decoder with Nilay Patel – AI broke the cybersecurity world. N… | Goloudnow
- AI broke the cybersecurity world. What’s next? | Techbytes
- Alex Stamos thinks AI slop could kill Instagram | Decoder | TLDR | Tldr
Glosario Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.