El efecto 2000 impulsado por agentes de inteligencia artificial
El contexto: Una oleada de interrupciones consecutivas paralizó servicios críticos en Estados Unidos durante noviembre de 2026.
Los modelos de IA descubren vulnerabilidades críticas que fuerzan despliegues preventivos inmediatos.
Los conmutadores de telecomunicaciones heredados colapsan al reiniciar bajo cargas no sincronizadas.
Los organismos de inteligencia descartan ciberataques coordinados y señalan a fallos arquitectónicos.
«La capacidad de las herramientas autónomas para hallar brechas supera la tolerancia operativa del software empresarial heredado.»
Una secuencia de fallos sistémicos paralizó plataformas empresariales e infraestructuras federales en Estados Unidos durante cinco días críticos entre el 12 y el 17 de noviembre de 2026. La interrupción arrancó con la caída de Microsoft 365, que dejó fuera de servicio Outlook, Teams y Copilot durante casi 24 horas, y escaló al día siguiente cuando la Administración Federal de Aviación de Estados Unidos (FAA) emitió una orden de parada en tierra que congeló todos los vuelos nacionales durante 4 horas y 21 minutos, la mayor suspensión del tráfico aéreo civil estadounidense desde los atentados del 11 de septiembre de 2001. A lo largo del fin de semana y las jornadas posteriores, las plataformas de recursos humanos de Workday, las transferencias de JPMorgan Chase a través de Zelle, los sistemas de cálculo de peso y balance de United Airlines, los pagos con Apple Pay y la red clasificada NSANet de la Agencia de Seguridad Nacional de Estados Unidos (NSA) reportaron caídas simultáneas.
La coincidencia temporal de estos apagones desató conjeturas sobre un asalto cibernético a gran escala orquestado por potencias extranjeras o agentes maliciosos autónomos, alimentadas por recientes incidentes en redes de refrigeración comercial y bancos de sangre en Francia. La respuesta institucional desmintió esa hipótesis. Jay Clayton, director de Inteligencia Nacional de Estados Unidos, compareció ante el Comité de Seguridad Nacional de la Cámara de Representantes para confirmar que las agencias federales no hallaron indicios de coordinación estatal ni rastros de actores maliciosos. Markwayne Mullin, secretario de Seguridad Nacional estadounidense, y Marco Rubio, secretario de Estado, respaldaron este dictamen al declarar una correlación nula entre los incidentes y apuntar a fallos internos de configuración provocados por la urgencia de parchear sistemas frente a amenazas emergentes.
La trampa temporal de la mitigación acelerada
El análisis publicado por la periodista de investigación Dominic-Madori Davis en la cabecera tecnológica TechCrunch traza una analogía directa con el efecto 2000, aunque con los vectores invertidos. En el cambio de siglo, la ingeniería informática mundial dedicó años y presupuestos masivos a reescribir código para evitar que los relojes de dos dígitos congelaran las bases de datos transaccionales, logrando una transición pacífica gracias a una planificación cronológica predecible. En el ecosistema corporativo de finales de 2026, la proliferación de agentes de inteligencia artificial dedicados a la búsqueda automatizada de fallos de día cero invirtió esa dinámica.
Las organizaciones ya no disponen de meses para auditar dependencias. El descubrimiento automatizado de brechas de severidad crítica por parte de modelos avanzados obliga a los equipos de infraestructura a inyectar actualizaciones a una velocidad que sobrepasa los ciclos habituales de verificación y homologación funcional en entornos aislados.
La raíz mecánica de esta crisis operativa se vincula directamente al ritmo asimétrico entre la detección algorítmica de vulnerabilidades y la capacidad de absorción del software legacy. El antecedente inmediato fue la revelación a finales de octubre de 2026 de la familia de vulnerabilidades PHP2Shell (registradas como CVE-2026-109618 y CVE-2026-109619 con una puntuación CVSS de 9.2), halladas en el núcleo del lenguaje PHP mediante herramientas de inferencia lógica por investigadores de OpenAI, Wiz Research y la firma de auditoría Calif. Al exponer fallos de seguridad de memoria que afectaban a casi el 70% de la web mundial, la comunidad de seguridad ejecutó un mandato de remediación apresurado ante el temor justificado de que actores hostiles utilizaran agentes LLM para compilar exploits funcionales en cuestión de minutos.
Esta presión forzó a corporaciones y agencias estatales a desplegar paquetes de remediación en cascada. Como señaló Kevin Mandia, consejero delegado de la firma de ciberseguridad Armadin, las organizaciones comenzaron a actualizar sistemas a un ritmo donde resulta imposible someter cada parámetro a pruebas de regresión completas. La tensión técnica acumulada detonó en fallos de transición de estado. Cuando los administradores reiniciaron pasarelas de enlace, servidores de bases de datos distribuidas y microservicios para aplicar las firmas actualizadas, las dependencias cruzadas ocultas fallaron en la fase de sincronización, bloqueando los conductos de datos intermedios.
El estrangulamiento de los protocolos de telecomunicación
El colapso de la Administración Federal de Aviación de Estados Unidos (FAA) ilustra esta desconexión estructural. Según confirmaron las indagaciones del Departamento de Transporte de Estados Unidos dirigidas por el secretario Sean Duffy, la interrupción nacional no se originó en una intrusión remota, sino en una saturación de paquetes de datos en conmutadores y enrutadores troncales suministrados por Juniper Networks dentro del contrato de modernización operado por la contratista de defensa L3Harris Technologies. La instalación precipitada de parches para mitigar vulnerabilidades de desbordamiento de búfer provocó que el tráfico de enrutamiento se multiplicara de forma descontrolada entre nodos redundantes, saturando la memoria volátil de los equipos de telecomunicaciones de Arkansas y forzando el bloqueo de las comunicaciones entre las torres de control y los centros de control de tráfico en ruta.
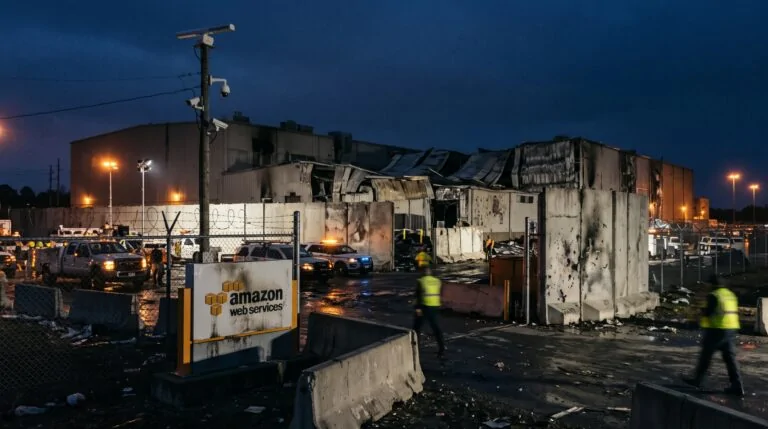
En el sector financiero y de servicios en la nube, la dinámica presentó patrones idénticos. JPMorgan Chase sufrió interrupciones en el procesamiento de transacciones debido a un defecto de software en un módulo de cálculo alojado en servidores locales, mientras que United Airlines detuvo sus despegues por una incompatibilidad lógica introducida durante una actualización en caliente de su plataforma de peso y balance aerodinámico. Por su parte, la red clasificada NSANet de la Agencia de Seguridad Nacional de Estados Unidos entró en protocolo de código amarillo en Fort Meade tras un fallo durante tareas de mantenimiento en dependencias PHP y pasarelas de autenticación criptográfica interna.
La pérdida del control en la cadena de despliegue continuo
Los ingenieros y arquitectos de sistemas en foros técnicos como Hacker News y GitHub Discussions debatieron extensamente el comportamiento de los motores de integración y despliegue continuo (CI/CD) ante este escenario. Múltiples testimonios técnicos coinciden en que la introducción de agentes de codificación autónoma para generar parches de compatibilidad en bibliotecas antiguas crea una falsa sensación de cobertura. Aunque el parche resuelva formalmente el CVE específico según los tests sintéticos generados por el propio modelo, con frecuencia introduce regresiones sutiles en la gestión de memoria compartida, el vaciado de buffers o el manejo de excepciones concurrentes.
Dave DeWalt, inversor y expresidente de firmas de ciberseguridad, describió este fenómeno como el peaje forzado de operar a velocidad de máquina sobre sistemas construidos para ritmos humanos. Cuando el software que gobierna la infraestructura crítica fue diseñado hace tres décadas, las ventanas de mantenimiento se programaban de forma trimestral. Exigir a ese sustrato reconfigurarse cada 48 horas bajo la batuta de agentes automáticos genera desincronizaciones masivas en el estado del clúster.
La cascada de incidentes que detonó el «Efecto 2000» agéntico
La presión por parchear a velocidad de máquina fallos descubiertos por IA está colapsando sistemas legacy diseñados para ventanas de mantenimiento trimestrales.
Detección algorítmica a escala web
Agentes de inferencia de OpenAI, Wiz Research y Calif revelan CVE-2026-109618/19 en PHP (~70% de la web), forzando actualizaciones urgentes en cascada.
Apagón en Microsoft 365 y aviso de Nadella
Outlook, Teams y Copilot caen casi 24 h (3,9M de reportes en EE. UU.). Satya Nadella compara la caza de bugs con IA en firmware y software con un nuevo Y2K.
Parada nacional de la FAA (+$85M)
Parches precipitados saturan enrutadores troncales de ~25 años en Arkansas, congelando vuelos civiles en EE. UU. por primera vez desde el 11-S.
Workday, JPMorgan, Apple y NSANet
Fallas de configuración interna y dependencias PHP tumban pagos con Zelle/Apple Pay, operaciones de United Airlines y la red clasificada de la NSA.
Las métricas operativas recopiladas durante esta oleada de incidentes revelan una brecha técnica insostenible entre la velocidad de inferencia de los modelos de seguridad y la resiliencia del hardware de soporte. En condiciones estándar, un ciclo completo de aseguramiento de calidad (QA) para un componente de enrutamiento o una pasarela de pagos interbancaria exige entre 14 y 28 días de pruebas en entornos de ensayo que simulan cargas extremas. Con la proliferación de herramientas autónomas de explotación, ese margen temporal se contrajo a menos de 48 horas, eliminando las fases de análisis de estrés prolongado y auditoría de memoria en reposo.
Esta aceleración artificial reduce el coste temporal de identificación de fallos, pero dispara exponencialmente el coste total de propiedad (TCO) derivado del tiempo de inactividad no planificado. Las pérdidas económicas acumuladas para las aerolíneas comerciales superaron los 85 millones de dólares solo durante las 4 horas de inmovilización de aeronaves impuestas por la Administración Federal de Aviación de Estados Unidos, sin contabilizar las penalizaciones de cumplimiento normativo y los costes de reprogramación de tripulaciones que afectaron a más de 150 vuelos de United Airlines.
La saturación cognitiva de los equipos de ingeniería
El factor humano en los departamentos de operaciones de infraestructura se aproxima al colapso por saturación de alertas. Los informes compartidos por equipos de fiabilidad de sitios (SRE) en comunidades técnicas evidencian que el volumen de solicitudes de extracción (pull requests) generadas de forma automática para corregir dependencias vulnerables se multiplicó por cuatro en el último trimestre de 2026. Esta avalancha desborda la capacidad de supervisión de los ingenieros sénior, quienes terminan aprobando fusiones de código basadas en la validación superficial de suites de pruebas automáticas que no contemplan los efectos de borde en arquitecturas híbridas.
El marco regulatorio internacional comienza a registrar esta fricción. Aunque la directiva NIS 2 y el Reglamento de Ciberresiliencia de la Unión Europea establecen plazos perentorios para la comunicación y mitigación de vulnerabilidades conocidas, ninguna normativa contempla los efectos adversos derivados de desplegar parches no homologados en sistemas ciberfísicos interconectados. La premisa legislativa asume que aplicar una corrección técnica siempre incrementa la seguridad global, ignorando que una actualización defectuosa en un enrutador troncal o en un motor transaccional produce daños idénticos o superiores a los de una intrusión exitosa.
La disyuntiva técnica para las direcciones de ingeniería no admite atajos metodológicos. La mitigación del riesgo operativo exige rediseñar de inmediato las arquitecturas de despliegue, sustituyendo la inyección directa de parches por entornos de aislamiento estricto y desacoplamiento mediante proxies intermedios. Mientras la infraestructura fundamental continúe dependiendo de conmutadores físicos y sistemas heredados incapaces de absorber la cadencia impuesta por los agentes de inteligencia artificial, la estabilidad de las redes globales dependerá de mantener un control estricto sobre el ritmo de sus propias actualizaciones.
Efecto 2000 (1999) vs. Crisis Agéntica (2026)
| Dimensión | Efecto 2000 (1999) | «Efecto 2000» Agéntico (2026) |
|---|---|---|
| Origen del riesgo | Predecible Patrón único de fecha (2 dígitos) con fecha límite fija: 01/01/2000. |
Continuo y polimórfico Agentes que descubren 0-days en horas y generan parches sin pausa. |
| Superficie expuesta | Sistemas corporativos aislados con conectividad intermitente. | Infraestructura hiperconectada: cloud, APIs de IA, banca, aviación y firmware OT/HVAC. |
| Cuello de botella | Revisión manual de código COBOL planificada con años de margen. | Saturación de equipos SRE/senior y parches en <48 h sin pruebas de regresión completas. |
| Modo de fallo | Error determinista de calendario mitigado antes del cambio de siglo. | Fallos en cascada por bucles de enrutamiento, dependencias ocultas y actualizaciones en caliente. |
Fuentes verificadas
- These tech outages are giving Y2K, AI agent style | TechCrunch
- PHP2Shell — AI uncovers critical vulnerabilities in the backbone of the web | Wiz Research / OpenAI / Calif
- Microsoft CEO Warns AI Bug Hunting Could Trigger Y2K-Style Infrastructure Crisis | NYT DealBook Summit / KuCoin
- Eight outages in six days – what is going on? (Analyst Angle) | RCR Wireless
- AI: ‘Vulnageddon’ Arrives, and It’s Here to Stay a While | Síntesis Bloomberg / Reuters / WSJ
- Amazon’s cloud ‘hit by two outages caused by AI tools last year’ (AWS Kiro) | The Guardian
- Your AI Provider Had 5 Outages Last Month. Now What? (Nordic APIs) | TierZero
- How “Software Updates” Caused a Week of Preventable Tech Outages (LeadDev 81%) | EmeraldBook
Glosario Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.