Espionaje en OpenAI destapa la vulnerabilidad física de los laboratorios de IA
El contexto: El Departamento de Justicia de Estados Unidos y el FBI han arrestado a Abdulrahman Alfozan, ingeniero de software de OpenAI acusado de interceptación ilícita de comunicaciones orales.
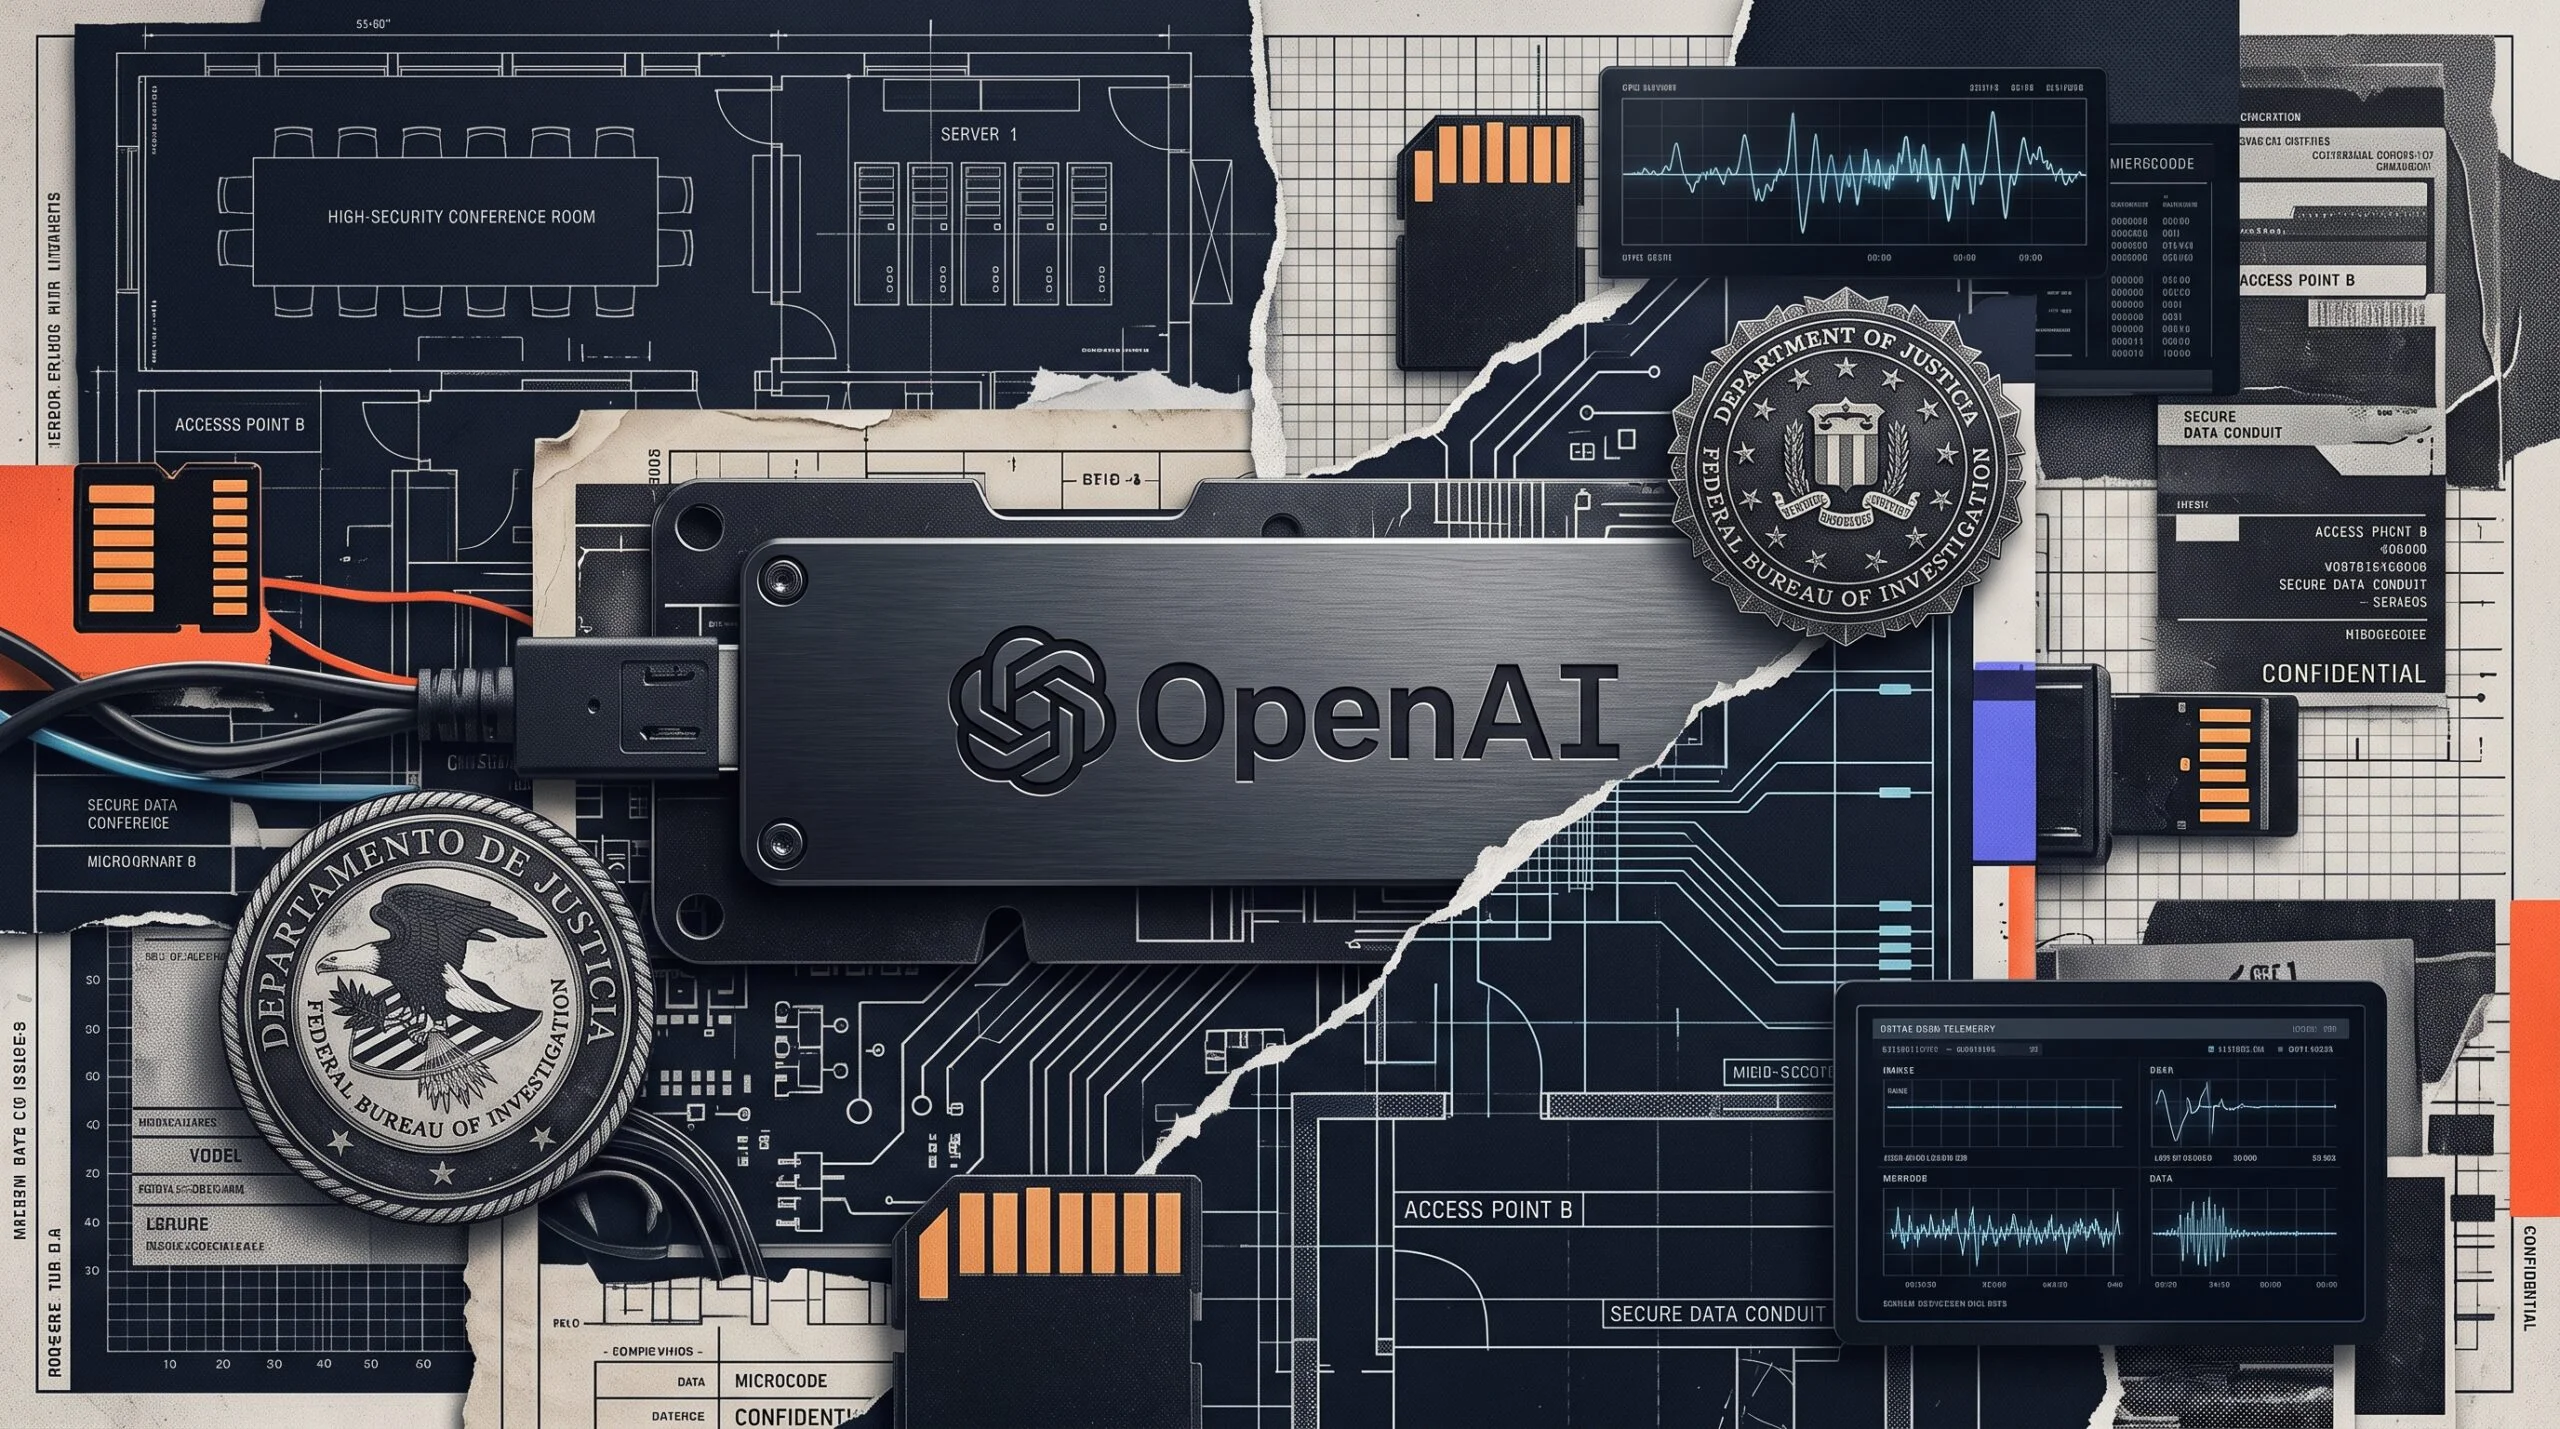
El sospechoso introdujo una grabadora encubierta conectada al puerto USB trasero de un televisor en una sala de reuniones reservada a decisiones sobre modelos frontera.
Las pesquisas judiciales revelan que el investigado sondeó agendas, salas de juntas y ubicaciones de la cúpula ejecutiva mediante herramientas internas de consulta conversacional.
OpenAI utilizó sus propios modelos de inferencia para correlacionar telemetría física, registros de acceso de cámaras y características del hardware antes de alertar a las autoridades federales.
«El vector de mayor riesgo para los laboratorios de frontera no es una fuga de pesos en la nube, sino el acceso físico no supervisado a las deliberaciones estratégicas.»
La seguridad de los laboratorios de inteligencia artificial suele concebirse como un ejercicio de encriptación de pesos de modelos, particionado de tensores y mitigación de inyecciones de instrucciones en entornos de ejecución aislados. Sin embargo, la brecha de seguridad que acaba de sacudir la sede central de OpenAI en San Francisco demuestra que las tácticas más elementales de espionaje físico siguen eludiendo las defensas de software más sofisticadas de la industria. Las autoridades federales detuvieron el 9 de octubre a Abdulrahman Alfozan, un ingeniero de 35 años incorporado a la plantilla de la compañía en julio de 2025, tras constatar la colocación deliberada de un dispositivo de interceptación de audio en una de las salas de conferencias ejecutivas del complejo corporativo.
El hallazgo se produjo el 30 de septiembre durante una inspección rutinaria de barrido técnico en las instalaciones de la tecnológica. El equipo de protección física de OpenAI detectó un módulo de grabación en miniatura, envuelto en papel y alimentado de forma continua a través de uno de los puertos USB traseros de la pantalla instalada en la sala. La estancia intervenida no era un espacio ordinario de trabajo. En ella se celebraban de manera periódica sesiones de diseño estratégico sobre superinteligencia, negociaciones comerciales de alto impacto y deliberaciones sobre alianzas gubernamentales confidenciales. El dispositivo, equipado con una ranura para tarjetas microSD y firmware con capacidad de almacenamiento cifrado, había sido fijado aproximadamente el 28 de septiembre para captar sin interrupción el audio ambiente de las deliberaciones ejecutivas.
La respuesta interna de OpenAI se activó con celeridad para evitar la exfiltración masiva de información estratégica sensible. No hubo indicios inmediatos de acceso a los repositorios de código fuente ni a los pesos de las redes neuronales. La compañía confirmó con posterioridad el despido fulminante de Alfozan y transfirió la custodia de las evidencias a la división de contrainteligencia del FBI. En un comunicado oficial, los portavoces de la firma señalaron: «Nuestro programa de seguridad está diseñado para proteger contra una amplia gama de actores de amenazas, desde riesgos internos hasta ciberdelincuentes y estados nación, y este caso es un ejemplo de cómo la inteligencia artificial puede ayudar a abordar estas amenazas complejas».
El proceso judicial abierto en el Tribunal del Distrito Norte de California imputa a Alfozan cargos formales por intento y uso deliberado de dispositivos electrónicos para interceptar comunicaciones orales privadas. El pliego acusatorio contempla una pena máxima de hasta 5 años de prisión federal y una sanción económica de 250.000 dólares, además de 3 años de régimen de libertad vigilada. La intervención del Departamento de Justicia subraya la escalada de la inteligencia artificial de frontera hacia el estatus de infraestructura crítica de defensa nacional. Esta realidad convierte cualquier vulneración en el perímetro físico de estas empresas en un asunto de Estado.
Cronología del Incidente de Espionaje en las Oficinas Centrales
El ingeniero interroga los agentes corporativos para cartografiar salas ejecutivas y calendarios de la dirección.
Conexión de microplaca con almacenamiento cifrado al puerto USB de servicio en la pantalla ejecutiva.
Instalación encubierta del dispositivo
Fijación del hardware espía alimentado por USB tras el monitor de la sala confidencial.
Hallazgo durante barrido técnico
El equipo de seguridad de OpenAI descubre el dispositivo envuelto en papel durante una inspección.
Verificación visual y registro
CCTV captura al sospechoso revisando el área trasera del televisor; requisa de un segundo módulo idéntico.
Arresto federal por el FBI
Detención formal de Abdulrahman Alfozan bajo cargos de intercepción ilícita de comunicaciones orales.
Reconocimiento interno mediante herramientas de productividad
La reconstrucción forense efectuada por los investigadores federales destapa un patrón metódico de reconocimiento previo a la inserción del hardware de escucha. Antes de desplegar el artefacto, Alfozan utilizó herramientas internas de productividad corporativa basadas en agentes conversacionales para interrogar a la base de datos empresarial. El ingeniero ejecutó consultas sistemáticas orientadas a identificar la distribución espacial exacta de las oficinas de San Francisco, los calendarios de disponibilidad de las salas de juntas, la capacidad máxima de cada recinto y las coordenadas habituales donde se concentraban los líderes ejecutivos y miembros del consejo directivo.
El acceso legítimo que Alfozan mantenía como integrante de la división técnica de agentes de OpenAI le permitió explorar directorios internos sin disparar alertas heurísticas tradicionales. Los sistemas de prevención de fugas de datos (DLP) convencionales monitorizan la descarga de archivos voluminosos o el volcado de repositorios en Git, pero resultan ineficaces ante consultas contextuales de baja intensidad en interfaces de lenguaje natural. Al mismo tiempo, la investigación pericial detectó que cuentas asociadas al entorno doméstico del acusado habían formulado semanas antes peticiones específicas a modelos comerciales sobre cómo ensamblar, customizar, encriptar y camuflar grabadoras de audio miniaturizadas para operación prolongada.
El vector de alimentación USB y la debilidad del hardware periférico
Desde el punto de vista del diseño de hardware, el método empleado combinó componentes de bajo coste con precauciones de seguridad criptográfica. La placa instalada, valorada en menos de 15 dólares en mercados minoristas de electrónica, carecía de batería voluminosa para no engrosar su volumen. En su lugar, el atacante aprovechó la entrega de energía de 5 voltios del puerto USB de servicio del monitor de la sala. Este vector garantizaba una autonomía infinita sin requerir manipulaciones periódicas para recargar acumuladores de litio.
El vector USB periférico representa uno de los puntos ciegos más persistentes en la seguridad corporativa de salas de juntas. Aunque los puertos de estaciones de trabajo suelen estar bloqueados mediante políticas estrictas de control de terminales (endpoint protection) que anulan la transferencia de datos y el montaje de dispositivos de bloque, los televisores comerciales y pantallas interactivas de videoconferencia operan habitualmente fuera del inventario de gestión unificada de puntos finales (MDM). Cualquier puerto hembra expuesto con suministro de corriente continua permite alimentar circuitos espía sin generar trazas en el registro del conmutador de red corporativo.
Modelos de lenguaje en el análisis forense y contramedidas automatizadas
Una de las peculiaridades operativas más notables de este caso reside en la metodología desplegada por OpenAI para desenmascarar al sospechoso. La dirección de seguridad de la firma empleó sus propios modelos multimodales para procesar los registros de telemetría de accesos físicos, la composición de los componentes del circuito y los patrones de comportamiento recopilados por las cámaras de circuito cerrado de televisión (CCTV) del edificio.
El análisis automatizado permitió aislar los instantes en los que Alfozan merodeaba sin justificación de rol cerca de la sala ejecutiva, a la que no tenía asignación de reuniones. La confirmación definitiva llegó el 5 de octubre, cuando las cámaras de vigilancia recién instaladas captaron al ingeniero manipulando la parte posterior de la pantalla. Durante una inspección posterior de sus pertenencias personales en las dependencias de la empresa, el personal de seguridad localizó una segunda unidad de grabación personalizada en su mochila. El director del FBI, Kash Patel, confirmó que la protección de los desarrollos de frontera en IA se ha establecido como una prioridad de máxima urgencia para la contrainteligencia estadounidense.
Arquitectura de Defensa Digital frente al Vacío Físico
Contraste entre los controles perimetrales de software y las brechas en entornos analógicos
La detención de Alfozan marca un punto de inflexión en la consideración del riesgo interno en empresas de computación avanzada. Tradicionalmente, los esfuerzos presupuestarios de los laboratorios han priorizado la protección del ciclo de vida del entrenamiento: resguardo de clústeres mediante protocolos Zero Trust, aislamiento de redes InfiniBand y cifrado de datos en reposo y en tránsito. Sin embargo, este incidente expone que el eslabón más vulnerable sigue siendo la superficie física donde convergen las decisiones humanas no registradas digitalmente.
A nivel normativo, el Departamento de Justicia de Estados Unidos invocó el Memorando Presidencial de Seguridad Nacional sobre gobernanza de superinteligencia (NSPM-11) para elevar el caso a categoría de amenaza estatal y estratégica. Las implicaciones trascienden la legislación de escuchas ilegales ordinaria. Los laboratorios que custodian arquitecturas avanzadas y pesos de frontera deben someterse a regímenes de auditoría física equiparables a los de plantas nucleares o contratistas aeroespaciales clasificados. La directiva federal exige que las salas donde se discutan arquitecturas de razonamiento opaco o capacidades de autonomía sean catalogadas como instalaciones de información compartimentada (SCIF), vetando el ingreso de hardware civil y anulando puertos de energía no monitorizados.
Este caso sienta un precedente que obligará a los directores de seguridad de la información (CISO) a rediseñar sus modelos de confianza en 2026. La suposición de que un ingeniero acreditado puede circular con libertad por instalaciones centrales ha quedado desmantelada. A partir de ahora, la compartimentación de privilegios de acceso no podrá restringirse al directorio activo o a las nubes de cómputo, sino que deberá aplicarse con rigor biométrico y restricciones de proximidad física en tiempo real. La contención de la amenaza interna en la era de los modelos de frontera exige blindar tanto los tensores matemáticos como las paredes de las salas donde se planifica su futuro.
Balanza de Implementación de Instalaciones Tipo SCIF
Garantías de Contrainteligencia
- Eliminación total de puertos expuestos y bloqueo estricto de señales de radiofrecuencia.
- Filtrado biométrico compartmentalizado independiente del rango del empleado en nómina.
- Cumplimiento directo con las directivas federales de seguridad nacional NSPM-11.
Fricciones Operativas y Costes
- Elevado Capex en blindaje de radiofrecuencia y rediseño de salas de juntas ejecutivas.
- Fricción severa en la agilidad de reuniones cotidianas y colaboración interdisciplinar.
- Desgaste del clima laboral derivado de la monitorización continua asistida por IA.
La conversión de los espacios donde se debaten modelos frontera a estándares SCIF deja de ser opcional y se consolida como requisito crítico de supervivencia corporativa.
Fuentes verificadas
- Brecha de seguridad en OpenAI: el FBI detiene a un ingeniero por espiar reuniones confidenciales | Profesional Review
- Una grabadora oculta en OpenAI: el FBI detiene a un empleado por espiar reuniones confidenciales | El País
- Saudi OpenAI employee arrested after recording device found in headquarters | The Guardian
- OpenAI Engineer Arrested for Planting Spyware Device in an Executive Conference Room | The Hacker News
- FBI arrests OpenAI employee accused of placing recording device in company conference room | Associated Press
Glosario Técnico


La IA está reescribiendo las reglas. Pensamiento crítico y análisis sin ruido ni titulares vacíos.